
СМИ стало известно, что в прошлом году компания Microsoft передала правоохранителям ключи шифрования для разблокировки ноутбуков пользователей Windows, обвиняемых в мошенничестве. Это первый публично известный случай, когда компания выдала ключи BitLocker властям.

Для подписчиковВ сегодняшнем райтапе, чтобы получить сессию на сервере на Linux, мы проэксплуатируем цепочку уязвимостей XSS, LFI и OS Command Injection. Затем раздобудем учетные данные из базы сайта и повысим привилегии через Charcol Shell.

Глава комитета Госдумы по информационной политике, информационным технологиям и связи Сергей Боярский дал интервью «Комсомольской правде», в котором рассказал, почему власти деградируют звонки в зарубежных мессенджерах, не собираются полностью банить VPN и считают, что Россия стала третьей суверенной цифровой державой наравне с Китаем и США.

Специалисты компании Cyber Centaurs смогли восстановить данные 12 американских организаций, ранее пострадавших от атак шифровальщика INC. Исследователи сумели получить доступ к инфраструктуре хакеров, где хранилась информация жертв.

Как пишет издание «Код Дурова», в минувшие выходные некоторые VPN-сервисы лишились возможности обходить «белые списки», которые работают при ограничениях мобильного интернета.

Для подписчиковКирилл настолько вымотался за эти сумасшедшие два дня, что в понедельник бессовестно продрых до обеда. Умываясь, придирчиво оглядел себя в зеркале: синяк под глазом уже пожелтел и выцвел, и, если не присматриваться, его вполне можно было принять за последствия хронической усталости или недосыпа. А вот со столь же желтым кафелем в уборной и отваливающимися об

Начало года — пора новых планов и ревизии гардероба. Если твой гардероб требует апгрейда, у нас есть решение: 10 уникальных дизайнов футболок и четыре модели бейсболок. Все принты эксклюзивные, разработаны специально для нашего комьюнити. Выбери то, что подходит именно тебе.
Разработчики GitLab исправили ряд серьезных уязвимостей, включая критическую проблему с обходом двухфакторной аутентификации (2ФА), которая затрагивает как Community, так и Enterprise Edition.

По данным СМИ, компания Luxshare — один из ключевых партнеров Apple по сборке iPhone, AirPods, Apple Watch и Vision Pro — предположительно стала жертвой вымогательской атаки. Хакеры из группировки RansomHub угрожают опубликовать конфиденциальные данные Apple, Nvidia и LG, если компания не заплатит выкуп.
Киберпреступники используют собственную инфраструктуру, чтобы общаться с вредоносным ПО, управлять зараженными устройствами и воровать конфиденциальные данные. Можно ли обнаружить такие скрытые угрозы до того, как ущерб станет необратимым?

Основатель и ведущий разработчик Curl Даниэль Стенберг (Daniel Stenberg) объявил о закрытии программы bug bounty проекта на платформе HackerOne. Причиной стал неконтролируемый поток низкокачественных отчетов об уязвимостях, значительная часть которых сгенерирована с помощью ИИ.
Специалисты компании F6 обнаружили свежую волну вредоносных рассылок от группировки PhantomCore. 19 и 21 января группа провела массированную атаку на российские компании из самых разных отраслей — от ЖКХ и финансов до аэрокосмического сектора и маркетплейсов.
Пользователи по всему миру сообщают о массовой рассылке спама, который исходит от незащищенных систем поддержки Zendesk. Люди получают сотни писем со странными, а порой пугающими темами.

С середины января на файрволы Fortinet FortiGate началась массовая автоматизированная атака. Хакеры за считанные секунды взламывают устройства через уязвимость в SSO, создают фальшивые аккаунты администратора с VPN-доступом и похищают конфигурации. Специалисты Arctic Wolf, обнаружившие эту активность, предупредили, что атаки продолжаются до сих пор, несмотря на выход патчей в декабре.
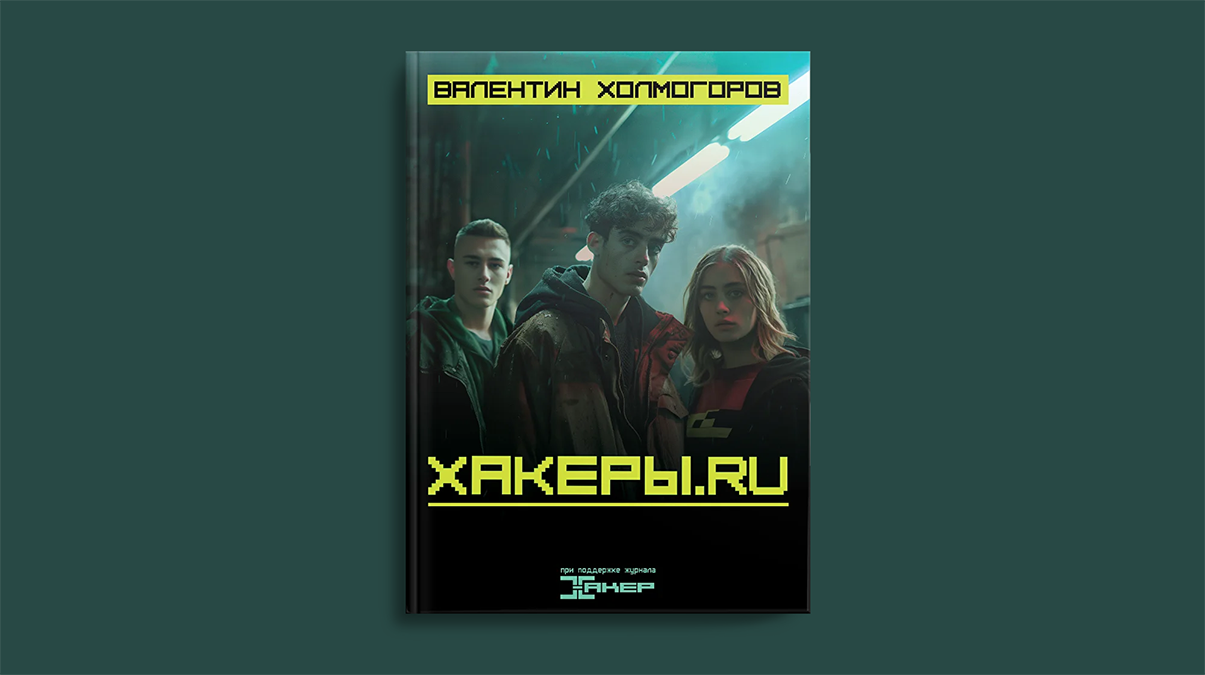
Каждую субботу на сайте выходит новая глава романа «Белый хакер» — продолжения романа Валентина Холмогорова «Хакеры.RU». Если ты следишь за приключениями героев в режиме реального времени, но еще не знаком с первой книгой — сейчас самое время ее прочитать.

Разработчики менеджера паролей LastPass предупредили пользователей о новой фишинговой кампании, которая маскируется под уведомления о проведении технических работ. Хакеры рассылают письма с призывом срочно создать бэкап хранилища паролей в течение 24 часов.

Исследователи из компании Miggo Security нашли способ обойти защиту Google Gemini от промпт-инжектов, используя обычные приглашения в «Календаре». Атака позволяла похищать приватные данные, просто отправляя жертвам приглашения с вредоносным содержимым.
Для подписчиковВ этой статье я покажу, как вернуть к жизни старый ноутбук с Windows 7 и превратить устаревшую систему в более‑менее современную рабочую среду. Мы обновим «семерку», несмотря на прекращение официальной поддержки, расширим ее совместимость, оптимизируем быстродействие и подберем браузеры, способные работать с современным вебом даже на слабом железе.

В магазинах расширений для Chrome, Firefox и Edge обнаружили 17 новых вредоносных расширений, связанных с кампанией GhostPoster. Пользователи суммарно установили их 840 000 раз.
Исследователи «Доктор Веб» сообщают о новом семействе троянов-кликеров для Android. Все вредоносы из этой группы либо управляются с сервера hxxps[:]//dllpgd[.]click, либо загружаются и запускаются по команде оттуда. Одним из каналов распространения малвари стал официальный каталог приложений для устройств Xiaomi — GetApps.