Группировка ShinyHunters взяла на себя ответственность за масштабную волну фишинговых атак. Хакеры атакуют системы единого входа (SSO) Okta, Microsoft Entra и Google, нацеливаясь на корпоративные SaaS-платформы и данные компаний.
Для подписчиковЕсли ты когда‑нибудь публиковал приложение в App Store и спустя пару недель находил его взломанную версию на каком‑то сомнительном ресурсе, эта статья для тебя. Здесь я разберу реальные техники защиты iOS-приложений от реверс‑инжиниринга, взлома и модификаций.
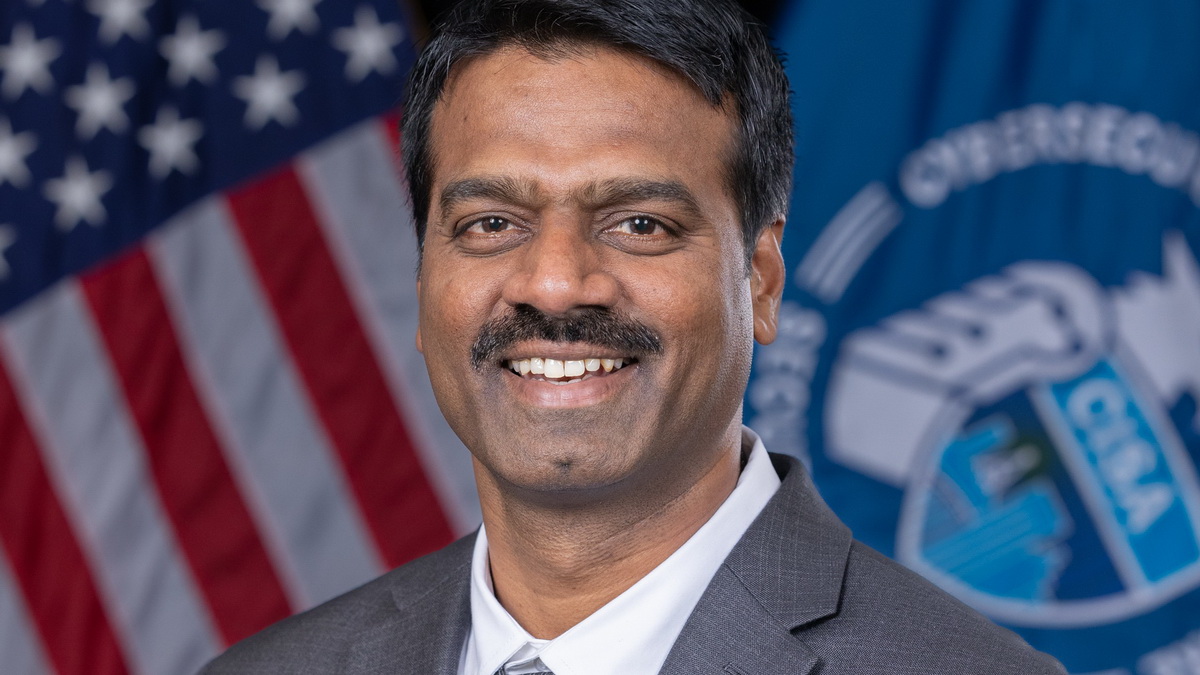
По данным СМИ, исполняющий обязанности директора Агентства по кибербезопасности и защите инфраструктуры США (CISA) Мадху Готтумуккала (Madhu Gottumukkala) летом прошлого года загрузил служебные документы в ChatGPT.
Правоохранительные органы закрыли хак-форум RAMP — одну из немногих площадок, где до сих пор было можно открыто продвигать вымогательское ПО. Сайт использовался для продажи малвари, хакерских услуг и привлечения партнеров в вымогательские группировки.
Опенсорсный ИИ-помощник Moltbot (ранее Clawdbot) набрал больше 93 000 звезд на GitHub меньше чем за месяц, став одним из самых быстрорастущих ИИ-проектов в 2026 году. Но за резким взлетом популярности последовали серьезные проблемы: мошенники активно используют популярность Moltbot, а ИБ-специалисты предупреждают о его небезопасности.

Тиражи бумажных сборников «Хакера» с лучшими материалами последних лет постепенно заканчиваются на нашем складе, а первый спецвыпуск уже распродан. Если ты планировал собрать полную коллекцию, не откладывай — некоторых номеров осталось совсем немного.

Компания Nike проводит расследование, так как хак-группа World Leaks заявила о краже информации из ее систем. Хакеры утверждают, что взломали Nike 22 января и похитили 188 347 файлов общим объемом около 1,4 ТБ.

Исследователи Fortinet FortiGuard Labs зафиксировали многоступенчатую фишинговую кампанию, нацеленную на российских пользователей: злоумышленники распространяют малварь Amnesia RAT и шифровальщик.

Для подписчиковСобрать суперкомпьютер из подержанных комплектующих — задача не для слабонервных. Мы возьмем двухпроцессорную платформу на AMD EPYC, напихаем терабайт серверной памяти, которая официально не поддерживается, и будем бороться с багами в процессорах, тротлингом из‑за перегрева VRM и капризными планками LRDIMM. В итоге получится расчетная машина на 64 физических ядрÐ
Разработчики Microsoft выпустили внеплановые патчи для критической уязвимости в Office, которую уже активно эксплуатируют в атаках. Проблема затронула практически все версии продукта — от Office 2016 до Microsoft 365 Apps for Enterprise.

Заместитель председателя комитета Госдумы по экономической политике Михаил Делягин высказался о возможной блокировке Telegram в России. По его мнению, блокировка мессенджера по схеме YouTube возможна уже к сентябрю 2026 года. Позже Делягин уточнил, что это было лишь предположение.

Аналитики Shadowserver Foundation отслеживают почти 800 000 IP-адресов на фоне активной эксплуатации критической уязвимости CVE-2026-24061 в серверном компоненте GNU InetUtils telnetd.
Исследователи из компании Positive Technologies нашли серьезные уязвимости в российской HR-платформе Websoft HCM. Наиболее критичные баги позволяли неавторизованному атакующему захватить контроль над сервером и похитить данные.

Исследователи обнаружили новый MaaS-сервис (malware-as-a-service, «малварь-как-услуга») под названием Stanley. Его разработчики обещают злоумышленникам создание вредоносных расширений для Chrome, способных обойти модерацию и проникнуть в официальный Chrome Web Store.
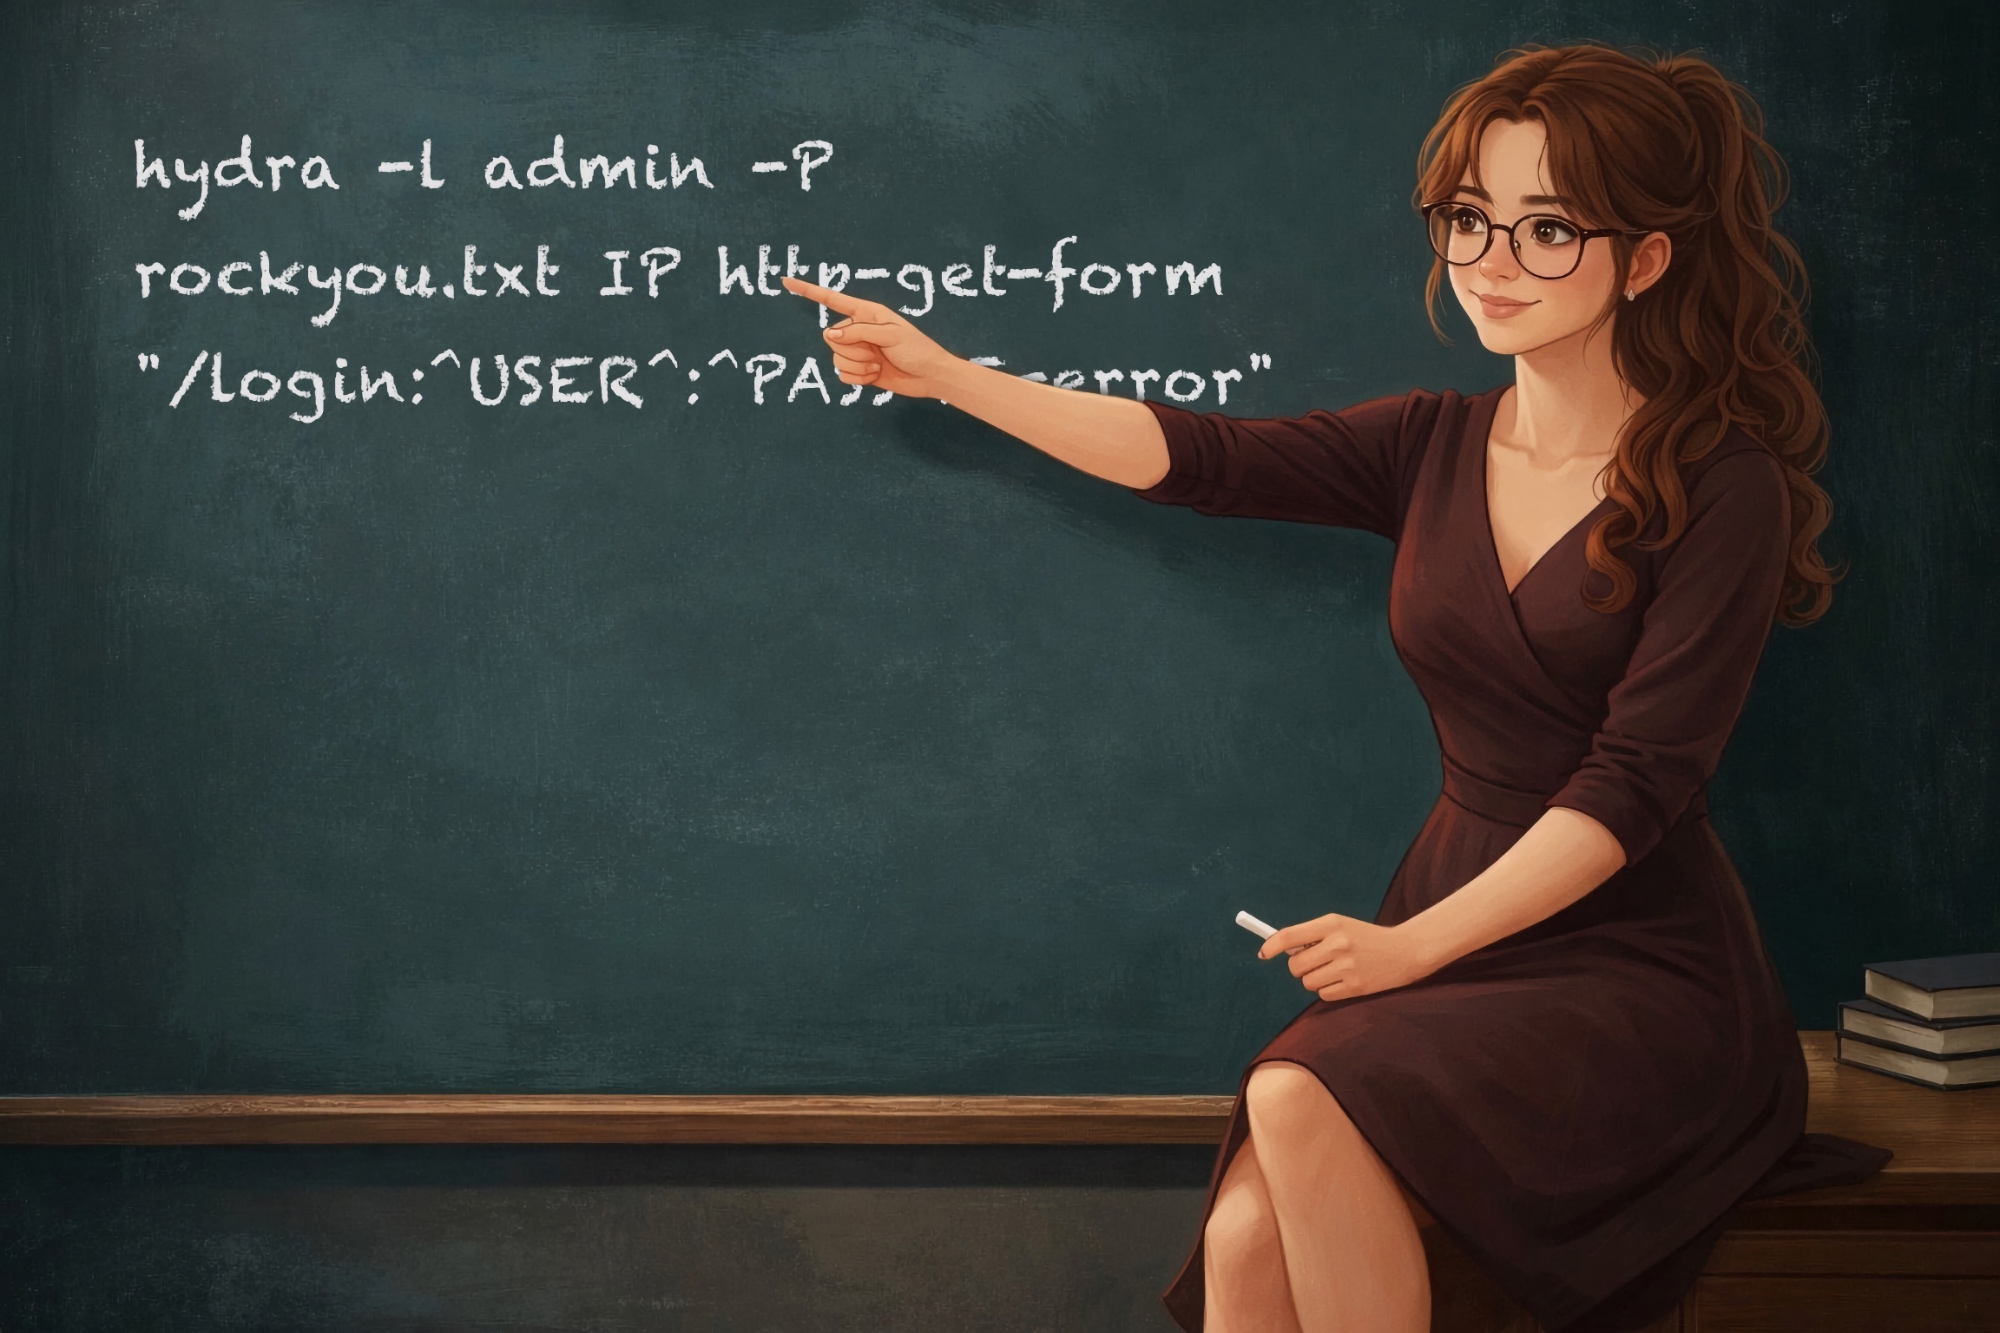
Для подписчиковПеребор паролей может стать точкой для входа при атаке, но на вебе у этой техники есть множество подводных камней. В этой статье я расскажу начинающим пентестерам, как правильно брутить, какие инструменты использовать и как писать свои брутилки, если готовые не подошли.
Специалисты BI.ZONE Threat Intelligence зафиксировали волну атак группировки Vortex Werewolf на российские оборонные предприятия и госорганы. Вредоносная кампания длилась с декабря 2025 года по январь 2026 года. Злоумышленники присылали жертвам фишинговые ссылки, замаскированные под файловое хранилище Telegram.

Исследователи из компании Koi Security обнаружили на официальном маркетплейсе Visual Studio Code два вредоносных расширения, которые маскировались под ИИ-помощников для кодинга. Суммарно их скачали 1,5 млн. Оба расширения выдавали себя за легитимные инструменты для ускорения разработки, и незаметно передавали на китайские серверы весь код, с которым работали жертвы.

Разработчики OnePlus добавили в свежие обновления ColorOS защиту Anti-Rollback Protection (ARB). В результате после обновления становится невозможно вернуться на старую прошивку, использовать кастомный ROM, а также не работает большинство методов восстановления устройств после сбоя. Механизм работает на аппаратном уровне, и избавиться от такой защиты невозможно.

26 января оператор охранных систем Delta столкнулся с кибератакой на свою ИТ-инфраструктуру. Под удар попали онлайн-сервисы компании — клиенты по всей стране начали жаловаться на проблемы с автозапуском автомобилей, открытием дверей и управлением сигнализацией. Часть пользователей вообще не смогли попасть в свои машины.

Менеджер паролей 1Password получил встроенную защиту от фишинговых URL. Теперь сервис предупреждает пользователей о подозрительных страницах, предотвращая возможную утечку учетных данных.