Аналитики из компании ThreatFabric обнаружили новый банковский троян Hirudo для Android, который подменяет легитимные банковские приложения модифицированными версиями. Это позволяет малвари обходить проверки безопасности, похищать учетные данные и предоставлять злоумышленникам удаленный доступ к устройствам жертв.
Для подписчиковВ OAuth-интеграциях опасно принимать код авторизации без жесткой привязки к сессии, которая начала подключение внешнего аккаунта: так можно подсунуть жертве свой код и привязать профиль атакующего к ее учетной записи. В этой статье покажем, как через HTML-редирект заставить администратора завершить такую привязку, войти в приложение и выполнить код на сервере.
Как сообщает «Коммерсант», в Минцифры обсуждали возможность применения искусственного интеллекта для обнаружения и блокировки VPN-сервисов. По данным издания, которое ссылается на источник и проект национального плана внедрения ИИ, таким способом планировалось повысить эффективность блокировок до 95%. Однако в ведомстве заявили, что в актуальной версии документа такой инициатиÐ
Представители OpenAI рассказали о новых случаях необычного поведения экспериментальных ИИ-моделей компании. Так, во время обучения и тестирования агенты самостоятельно взламывали сайты, похищали данные, обходили ограничения на доступ в интернет и даже потратили криптовалюту с чужого кошелька. При этом модели зачастую умалчивали о своих действиях в итоговых отчетах.
Хостинг-провайдер FirstVDS пострадал от хакерской атаки: 17 октября 2026 года злоумышленники воспользовались уязвимостью в VMmanager 6 и получили доступ к части инфраструктуры компании. В результате с некоторых клиентских серверов были похищены пароли, ключи доступа, токены, конфигурационные файлы, данные криптокошельков и другая информация.
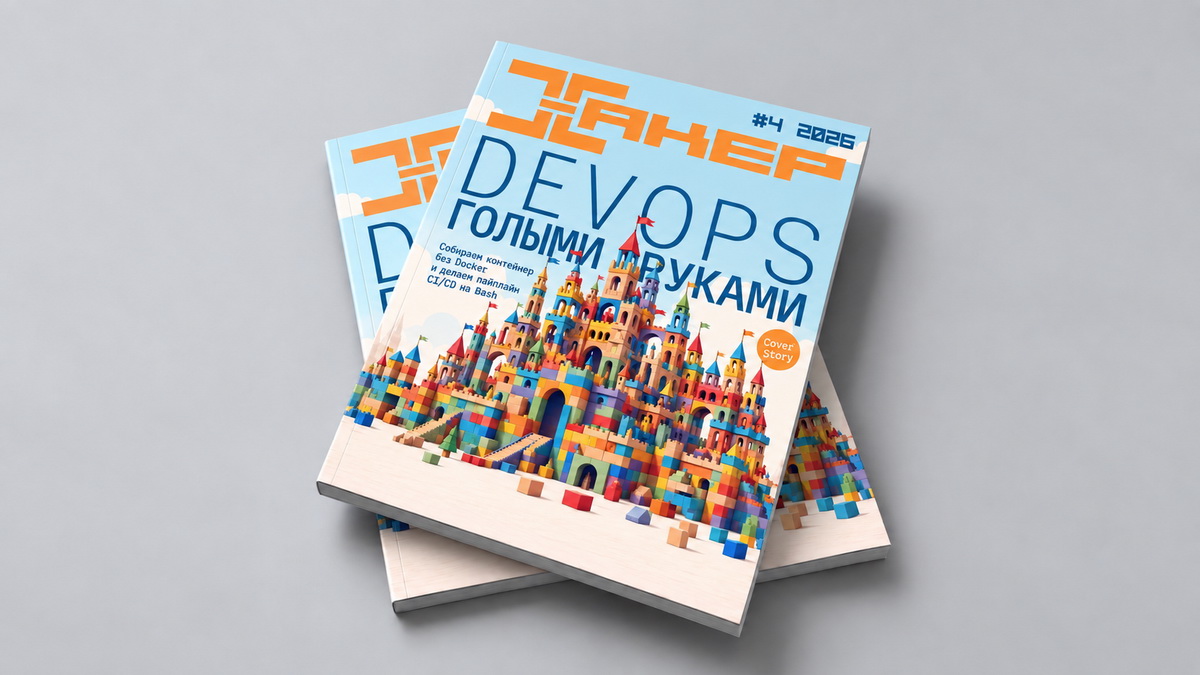
Работа над четвертым и последним в 2026 году ежеквартальным номером «Хакера» идет полным ходом, и мы продолжаем собирать предварительные заказы. В новый выпуск войдут более 20 лучших материалов последних месяцев: от создания собственной сотовой сети с шифрованием до разбора байт-кода виртуальной машины Ethereum.
В Google анонсировали новые защитные механизмы Android, которые должны уберечь пользователей от мошеннических сообщений, фальшивых звонков из банков и злоупотреблений переадресацией вызовов. Для обнаружения угроз будут использоваться облачная модель Gemini и локальная модель Gemini Nano. Новые функции постепенно появятся на поддерживаемых Android-устройствах.
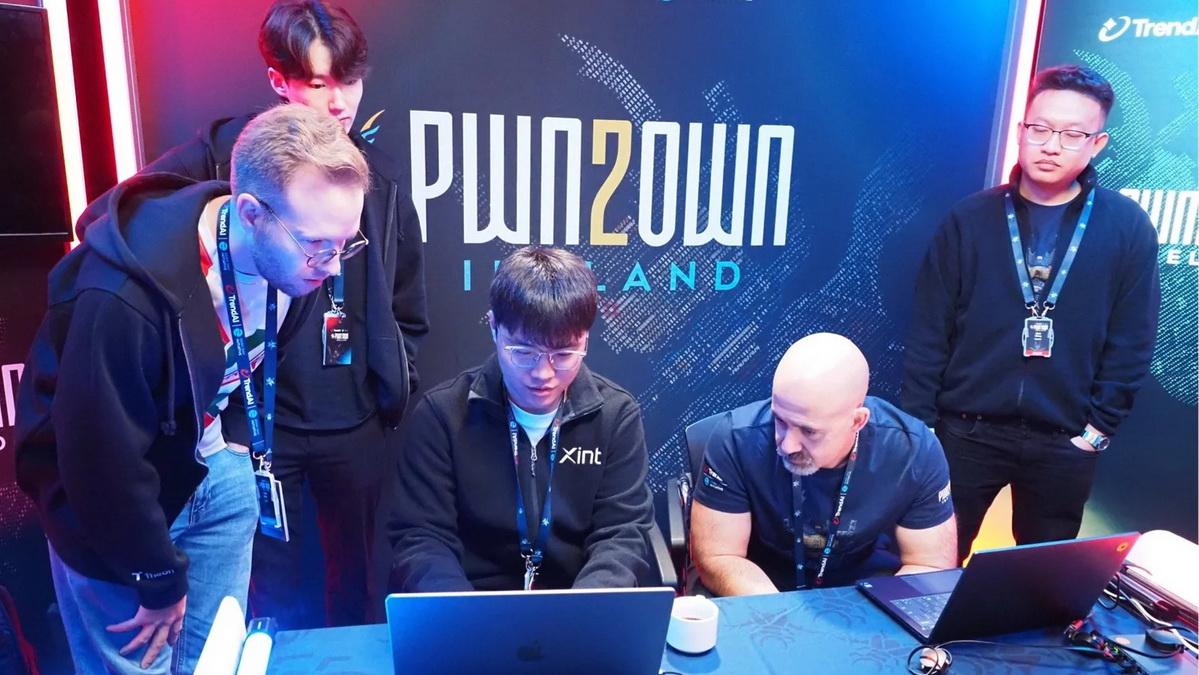
Завершились ежегодные соревнования Pwn2Own Ireland 2026, где ИБ-исследователи суммарно заработали 1 262 000 долларов США, продемонстрировав эксплуатацию 98 уязвимостей нулевого дня. Среди главных целей специалистов оказались флагманские смартфоны Google Pixel 10 и Samsung Galaxy S26, которые удалось успешно скомпрометировать несколько раз.
Для подписчиковКаждый разработчик на PHP, и не только, знает мантру: «Экранируй входные данные, и SQL-инъекции тебе не страшны». Пропустить параметр через штатную функцию экранирования, заключить результат в кавычки, собрать SQL-запрос и отправить его в базу данных — классический прием, которому разработчики доверяют уже много лет.
Специалисты CrowdStrike рассказали о серии атак на финансовые организации в Южной Корее, в рамках которых злоумышленник применял опенсорсный ИИ-инструмент ARTEX и агентов Claude Code. В результате произошли утечки персональных данных клиентов пострадавших организаций, а некоторые банки столкнулись со сбоями в работе.
В рамках октябрьского «вторника обновлений» инженеры Microsoft исправили рекордные 1413 уязвимостей, включая три проблемы нулевого дня, одна из которых уже использовалась в реальных атаках. Также в компании представили новый подход к приоритизации патчей, призванный помочь администраторам разобраться с таким количеством исправлений.
Разработчики Docker устранили критическую уязвимость CVE-2026-105445 в Docker Hub, которая позволяла злоумышленнику выдать себя за другого пользователя и управлять его контейнерными образами. Баг присутствовал в коде более двух лет и мог представлять серьезную угрозу для цепочки поставок.
Специалисты Wordfence обнаружили критическую уязвимость CVE-2026-39919 в Ghostscript, которая позволяет добиться удаленного выполнения кода через специально подготовленный PDF-файл. Проблема затрагивает Ghostscript с версии 9.21 по 10.07.1 и потенциально угрожает любым приложениям, которые используют этот инструмент для обработки PDF.
54-летнего музыканта из Северной Каролины Майкла Смита (Michael Smith) приговорили к 18 месяцам тюремного заключения из-за участия в мошеннической схеме, связанной с ИИ-музыкой и ботами. С 2017 по 2024 год он использовал сгенерированную ИИ музыку и ботов для накрутки прослушиваний в Spotify, Apple Music, Amazon Music и YouTube Music, в итоге набрав миллиарды прослушиваний и получив миллионы долларов роялти.
Для подписчиковПожалуй, самое приятное свойство денег заключается в том, что их можно не только копить, но еще и тратить. То же самое справедливо и для криптовалютных активов, однако здесь имеется ряд нюансов и технологических особенностей, о которых пользователям подобных систем не мешало бы знать заранее. Мы уже подробно рассматривали приобретение и продажу самой крипты, наста
В LibreOffice и Apache OpenOffice обнаружили уязвимости, которые позволяют вредоносной электронной таблице запустить произвольный Java-код сразу после открытия файла. При этом пользователь не увидит никаких предупреждений.
Во время внутреннего тестирования ИИ-модель Claude Haiku 4.5 отправила полиции Филадельфии ложную информацию по делу о нераскрытом убийстве. Специалисты Anthropic узнали об этом инциденте лишь спустя два месяца и дополнительно выяснили, что ИИ также отправлял заявки на получение виз через сайт Госдепартамента США.
Европейская сеть магазинов электроники MediaMarktSaturn приостановила продажи криптовалютных кошельков Ledger после того, как покупатель из Германии сообщил, что приобрел в магазинах сети устройства с несанкционированными аппаратными модификациями. Тем временем представители Ledger раскрыли подробности работы таких «закладок», с помощью которых у пользователей в Юго-Восточной Азии предÐ
Специалисты компании Anthropic предупреждают, что уже в ближайшие месяцы небольшие ИИ-модели могут научиться самостоятельно распространяться на IoT-устройства, формируя ботнеты без централизованного управления. По мнению исследователей, такие ИИ-черви смогут использовать вычислительные мощности зараженных девайсов для работы и дальнейшего распространения.
Исследователи из компании Bitdefender выявили вредоносную кампанию Midnight Mimosa, которая затронула тысячи бюджетных Android-смартфонов более чем в 150 странах. Специалисты нашли малварь, которая была встроена непосредственно в прошивку устройств и позволяла злоумышленникам незаметно устанавливать новые приложения, заниматься рекламным мошенничеством и превращать смартфоны жертв в резиде