Для подписчиковЕсли ты хочешь пентестить машины с Linux, но не до конца понимаешь тонкости работы командной оболочки, эта статья — для тебя. В ней я объясняю нюансы работы в Bash, которые важно знать каждому пентестеру.
Злоумышленники удаленно активировали системы разморозки холодильников в сотнях французских супермаркетов, и в результате магазины понесли серьезные убытки из-за испорченных продуктов. Предполагается, что атакующие взломали контроллеры Danfoss, управляющие холодильным оборудованием.
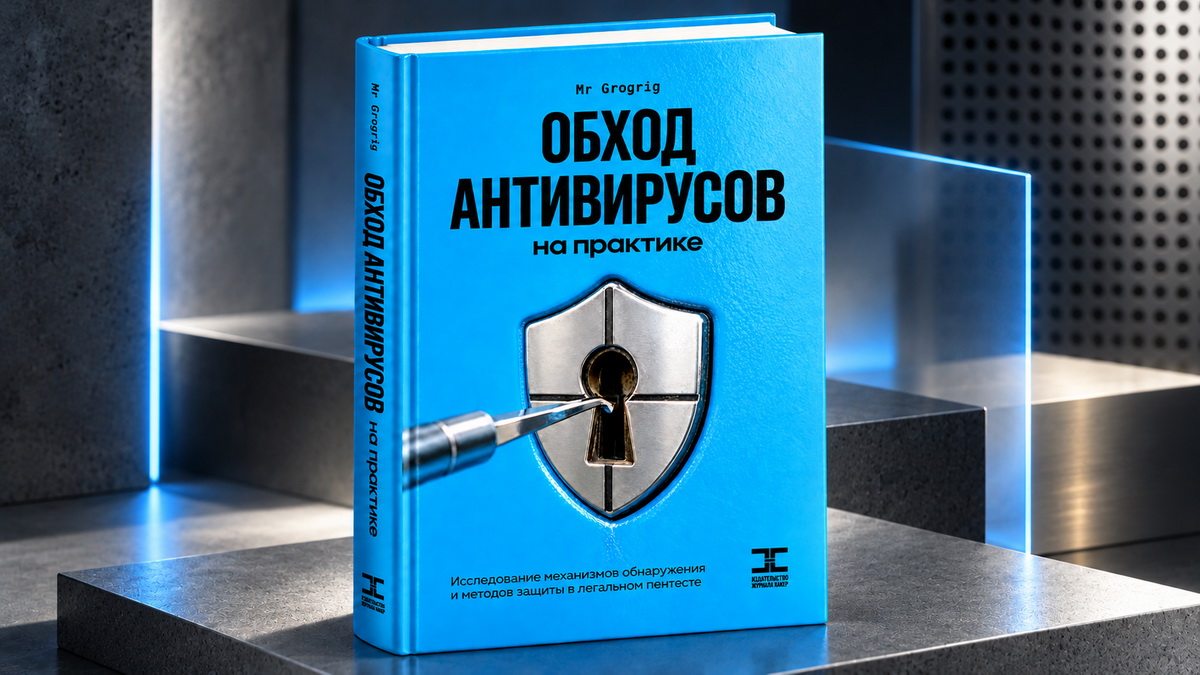
Открыт прием предварительных заказов на новую печатную книгу «Обход антивирусов на практике». Ее автор Mr.Grogrig — постоянный автор «Хакера», реверс-инженер с шестнадцатью годами опыта в сфере ИБ, который разбирает антивирусные движки и исследует способы обхода защиты. Тебя ждут 250 страниц материалов о том, как антивирусы обнаруживают угрозы и почему иногда их пропускают. Сейчас кн
Разработчики торрент-поисковика TorrentClaw, созданного преимущественно с помощью ИИ, представили систему TrueSpec, которая проверяет содержимое раздач и выявляет поддельные файлы и малварь. В частности, авторы заявляют, что инструмент уже помог выявить десятки торрентов, в которых злоумышленники использовали легитимный VLC для загрузки вредоносной DLL.
Разработчики GitLab выпустили экстренные патчи для критической уязвимости CVE-2026-97229, которая позволяла без аутентификации выполнять произвольный код на стороне сервера. Проблема затрагивает GitLab Community Edition (CE) и Enterprise Edition (EE) и получила максимальную оценку по шкале CVSS — 10 баллов из 10 возможных.
В США арестовали 35-летнего инженера компании OpenAI Абдулрахмана Альфозана (Abdulrahman Alfozan), которого подозревают в установке скрытого записывающего устройства в переговорной комнате руководства компании. По версии следствия, мужчина установил скрытое записывающее устройство в переговорной комнате, предварительно завернув его в туалетную бумагу. При этом для подготовки своей шпионÑ
Представители OpenAI сообщили, что уведомили более ста организаций о потенциально опасной активности ИИ-моделей, поведение которых отклонялось от заданных ограничений. При этом в компании подчеркивают: такие уведомления не означают, что модели обязательно получили доступ к конфиденциальным данным или скомпрометировали сторонние системы.
ФБР и Секретная служба США (USSS) предупредили, что кампания FortiBleed по-прежнему активна и создает риски. По данным правоохранителей, злоумышленники продолжают атаковать доступные из интернета брандмауэры Fortinet FortiGate и SSL VPN-шлюзы, а некоторые пострадавшие организации в итоге теряют доступ к собственным устройствам.
Для подписчиков22 июля 2025 года пользователь hastalamuerte открыл на форуме RAMP тред с жалобой. Обычно преступники стараются не привлекать внимания к своим делам, а этот сам расписал: сколько заработал, с кем судился, кто его обманул. Жаловался он на Qilin — платформу, на которой сам же работал аффилиатом.
В США арестовали 54-летнего канадского ИБ-специалиста Эдварда Дубровски (Edward Dubrovsky), который работал с жертвами вымогателей и помогал компаниям вести переговоры с хакерами. По информации СМИ, его арест может быть связан с расследованием атак хак-группы ShinyHunters и недавним взломом ФБР.
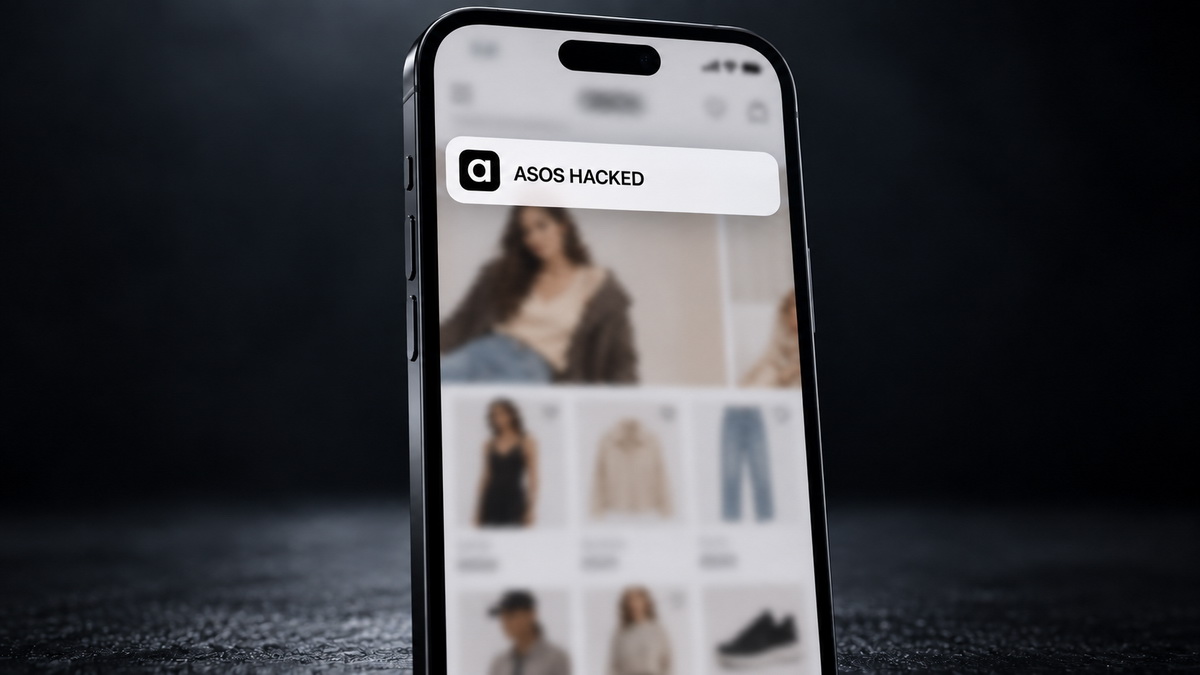
Британский онлайн-ритейлер Asos заявил об утечке данных после того, как хакеры разослали пользователям его официального мобильного приложения пуш-уведомления с текстом «ASOS HACKED». Атакующие утверждают, что скомпрометировали инстанс Snowflake компании и похитили данные клиентов.
Специалисты Lumen Black Lotus Labs обнаружили малварь PoeLLM, которая атакует доступные через интернет ИИ-сервисы и другую серверную инфраструктуру. На зараженные машины вредонос устанавливает майнеры и некоторые системы превращает в сканеры, чтобы использовать их для новых атак. С апреля 2026 года операторы этой малвари скомпрометировали более 3400 серверов, в основном в США и странах Западно
Специалисты из компании Searchlight Cyber обнаружили уязвимость в балансировщике нагрузки GoBalance, которая позволяет восстановить приватный ключ .onion-адреса на основе публичных данных и в итоге перенаправить посетителей на подконтрольный атакующему сайт. Эту уязвимость связывают с захватом адресов известного даркнет-форума Dread и нескольких подпольных торговых площадок.
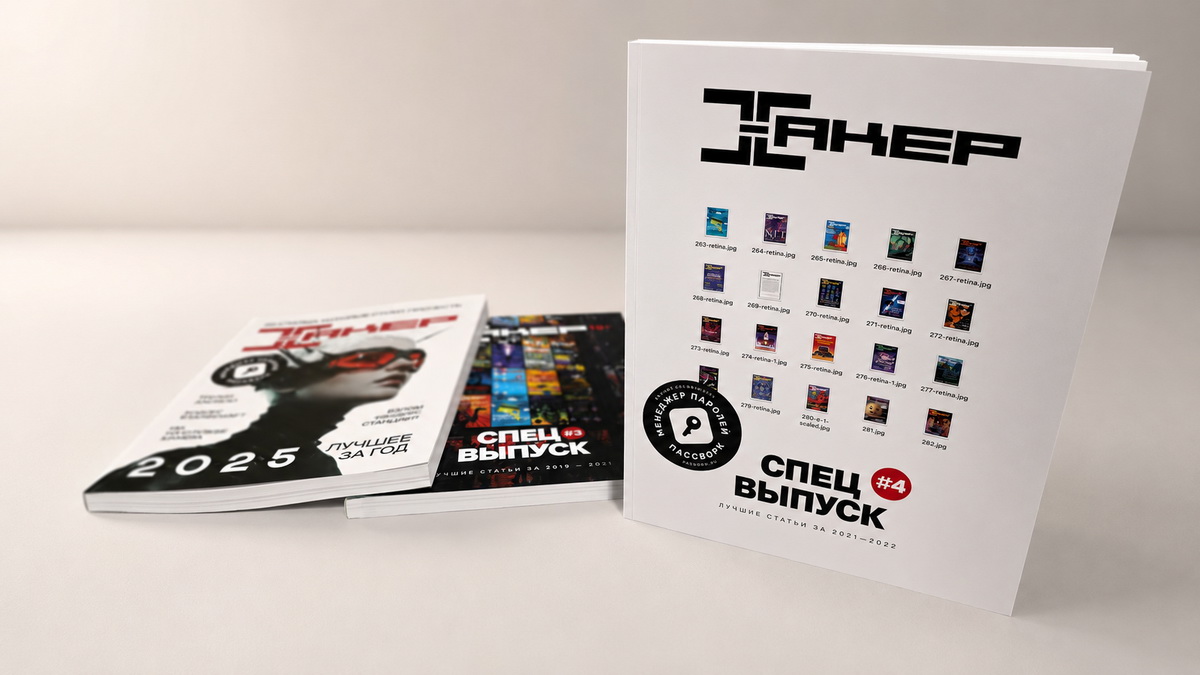
Каким может быть минимальный размер реверс-шелла? Нашему автору хватило 237 байт, и эта статья вошла в свежий четвертый спецвыпуск «Хакера». Также в этом журнале тебя ждут более 20 материалов за 2021–2022 годы, посвященных автоматизации атак в Burp, фаззингу ядра Linux и Windows-приложений, смартфонам с заводскими бэкдорами и другим исследованиям. Четвертый спецвыпуск — самый свежий из трех бу
Министерство юстиции США сообщило об аресте 50-летнего Анибала Александра Канелона Агирре (Anibal Alexander Canelon Aguirre), известного в сети под никами Prometheus и The Engineer. Следствие считает его руководителем венесуэльской группировки Tren de Aragua (TdA), а также разработчиком малвари Ploutus, которая применяется для атак на банкоматы — так называемого джекпоттинга (jackpotting).
В Google сообщили о серии атак на национальные доменные зоны .gh, .sl и .as. Атаки позволили злоумышленникам подменять DNS-записи отдельных доменов в этих зонах и получать для них несанкционированные TLS-сертификаты, в том числе для нескольких доменов Google и ряда других крупных сервисов.
Разработчики Microsoft расширяют список потенциально опасных вложений, которые Outlook блокирует по умолчанию. В ноябре 2026 года под запрет попадут файлы с расширениями .msix и .msixbundle, которые используются для установки приложений в Windows.
Для подписчиковВнутренние сервисы автоматизации часто выглядят безопасно: слушают только localhost, требуют API-ключ и показывают лишь безобидные команды. Но отладочный режим может раскрыть скрытые административные инструменты. В этой статье посмотрим, как через такой MCP-сервис получить приватный SSH-ключ root.
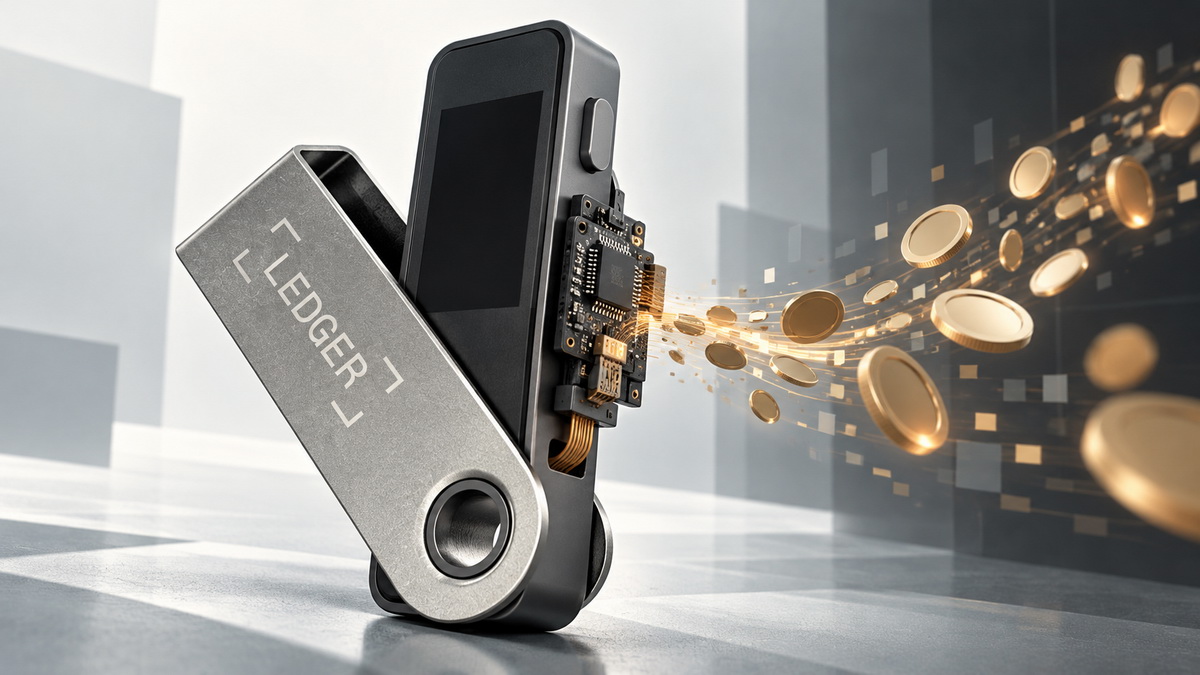
Производитель аппаратных криптокошельков Ledger расследует сообщения о массовой краже криптовалюты у клиентов, которые приобрели свои устройства через реселлера CryptoBilis, работающего в странах Юго-Восточной Азии. Представители Ledger подтвердили, что уже обнаружили посторонний аппаратный компонент в одном из таких устройств. По данным аналитиков из компании Bitquery, с помощью таких «заÐ
В компании Anthropic начали предлагать пользователям Claude добровольно передавать записи своих голосовых разговоров для обучения и улучшения ИИ-моделей. При этом разрешение на использование голосовых данных настраивается отдельно от передачи обычных чатов и сессий Claude Code для обучения моделей.