Спустя всего пару недель после истории с CopyFail исследователи раскрыли еще одну опасную уязвимость повышения привилегий — Dirty Frag. Эксплоит позволяет локальному пользователю получить root-права практически во всех популярных дистрибутивах Linux, при этом атака не связана с состоянием гонки и не приводит к сбоям ядра. Хуже того, PoC-код уже опубликован, а Microsoft зафиксировала признаки эксп
Сегодня поговорим о том, как повысить безопасность сервера на примере парольного менеджера Пассворк. Я покажу, как сократить поверхность атаки, а также напишем скрипт, который отстучит тебе в ЛС об атаке на менеджер паролей.
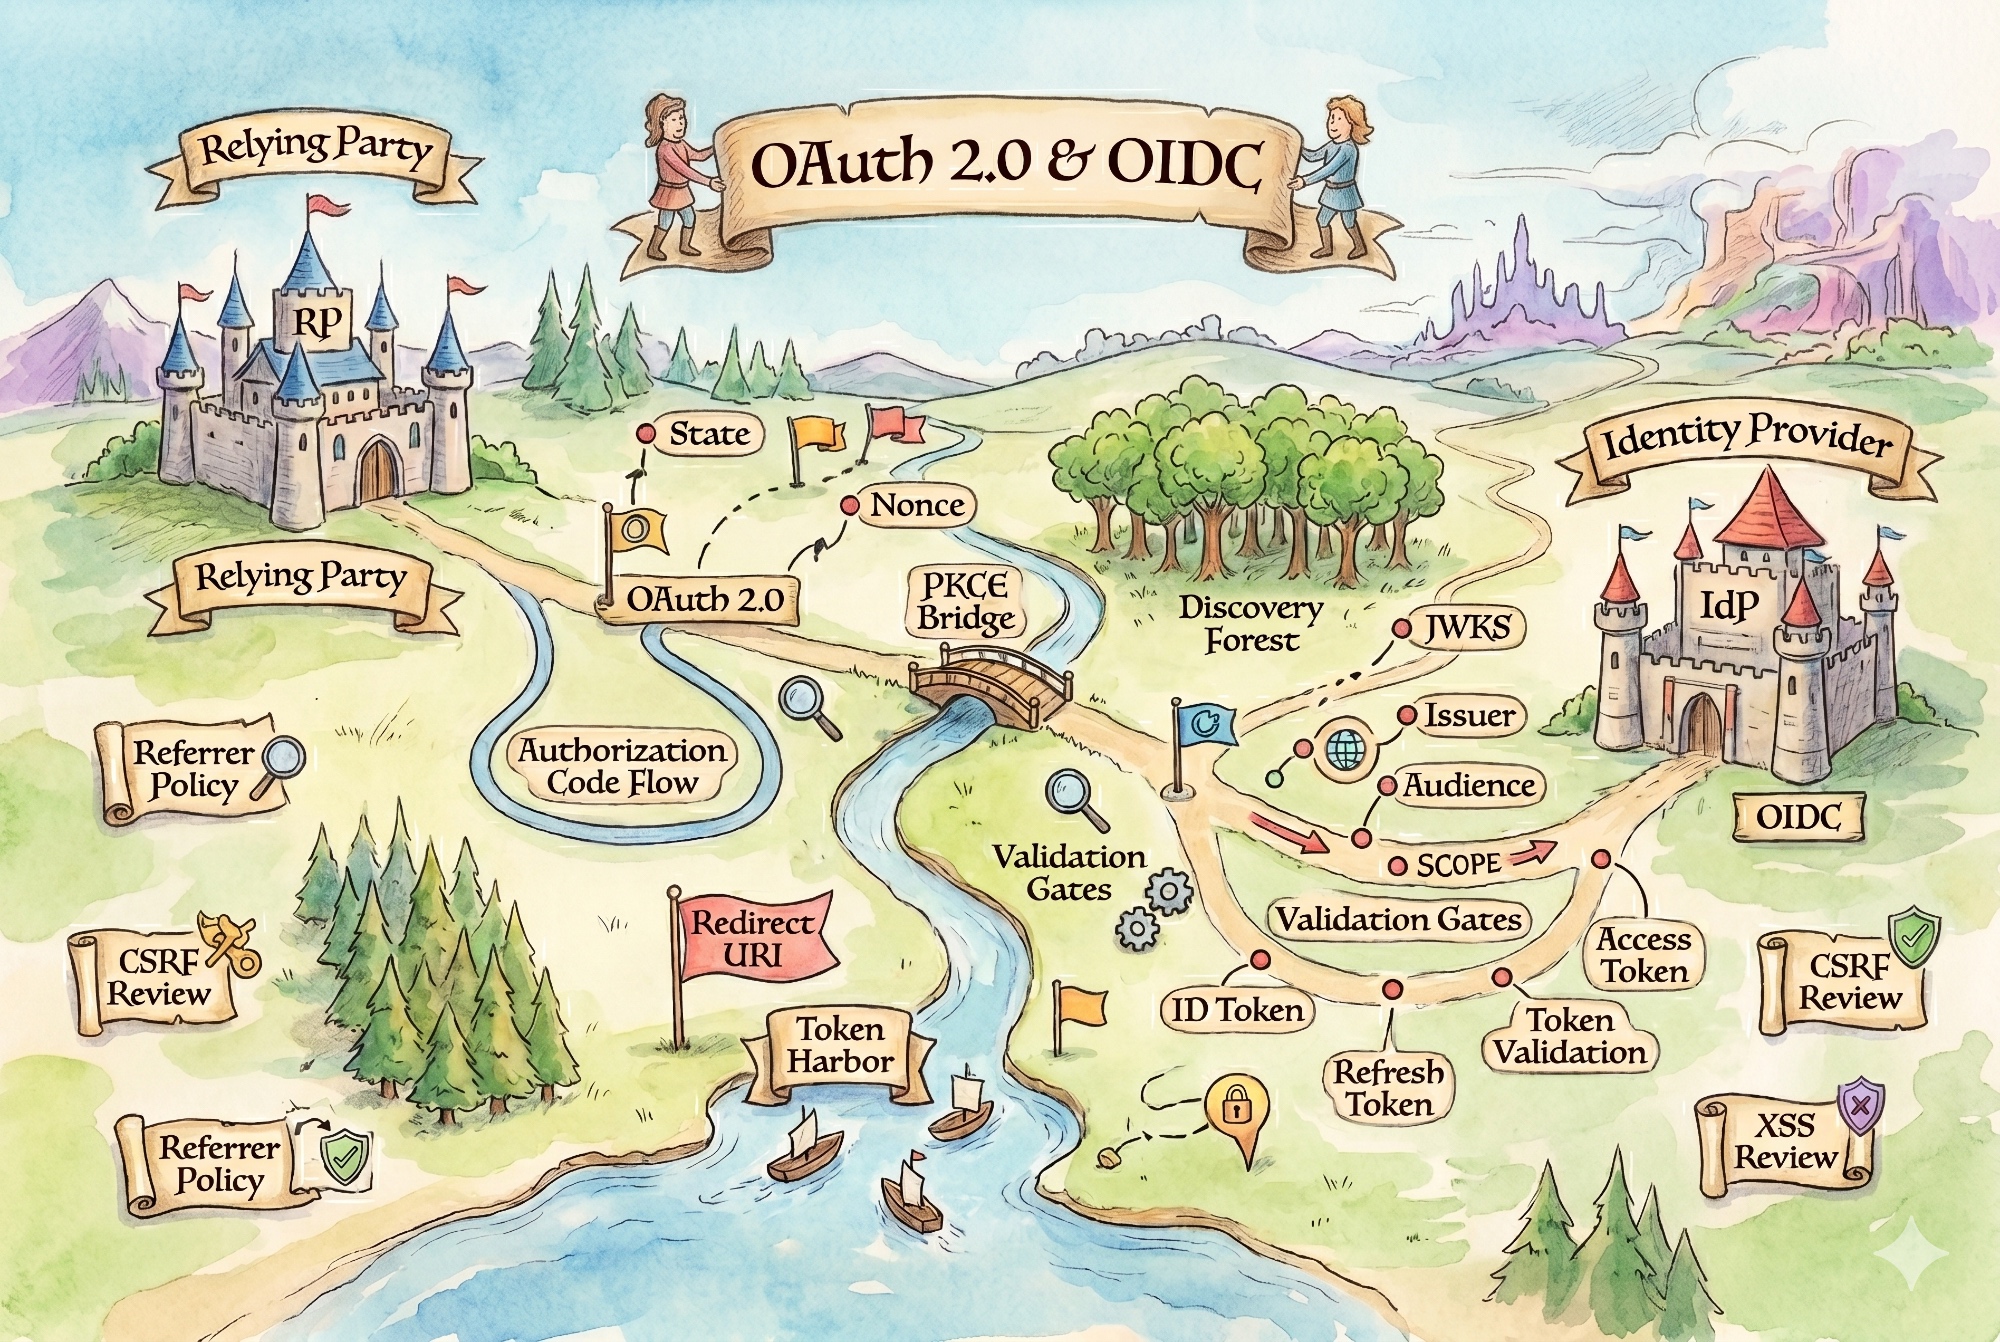
Для подписчиковПротоколы OAuth 2.0 и OIDC сегодня широко используются, однако разработчики могут по‑своему трактовать спецификацию этих протоколов при реализации в приложениях. Если намеренно не озадачиться вопросами безопасности, в реализации могут возникнуть мисконфиги, способные привести к опасным уязвимостям, например к захвату аккаунта.
Для подписчиковВ этой статье подробно рассмотрим, как с помощью Network File System можно повысить привилегии на Linux-сервере. Я покажу способы быстро поднять привилегии до root благодаря кривой конфигурации и недостаткам системы.
В марте 2026 года хакерская группа TeamPCP провела серию каскадных атак на цепочку поставок. Началось все с компрометации сканера уязвимостей Trivy и компании Aqua Security, а затем атака затронула npm, PyPI, Checkmarx, Telnyx и десятки тысяч CI/CD-пайплайнов по всему миру.

Для подписчиковСегодня мы сравним два мощных компьютера, самостоятельно собранных для сложных вычислений, и проведем их тестирование. Мы выясним, какая конфигурация работает лучше, как покажут себя процессоры AMD EPYC и Intel Xeon и какой объем и тип памяти оптимален для подобных задач.
Для подписчиковОбфускация кода никогда не была панацеей. Это всегда был компромисс: разработчики жертвовали читаемостью и удобством отладки, атакующие — временем и ресурсами. И до определенного момента этот компромисс работал. Коммерческие обфускаторы вроде DexGuard или DexProtector действительно могли задержать опытного реверс‑инженера на недели, делая атаку экономически нецелÐ
Конец 2025-го и начало 2026 года прошли под знаком одного небольшого опенсорсного проекта, который сначала свел с ума GitHub, а потом — ИБ‑сообщество. Локальный ИИ‑ассистент OpenClaw австрийского разработчика Петера Штайнбергера (Peter Steinberger) за пару месяцев собрал сотни тысяч звезд, армию пользователей, а его автора пригласили работать в компании OpenAI.
По состоянию на апрель 2026 года Telegram работает лишь у тех, кто умеет и хочет пользоваться средствами для обхода блокировок. В этом году против Павла Дурова возбудили уголовное дело о содействии терроризму, реклама в Telegram оказалась вне закона, и Дуров приветствовал россиян «в цифровом сопротивлении». В этой статье «Хакер» собрал хронику событий последних месяцев.

Тиражи первых двух печатных спецвыпусков «Хакера» уже распроданы полностью, а запасы остальных активно сокращаются на нашем складе. Сейчас отличный момент, чтобы успеть забрать свой экземпляр. Также открыты предзаказы на четвертый спецвыпуск, в который войдут лучшие статьи 2021–2022 годов. Пока он не ушел в печать, действует специальная цена.

Атака на цепочку поставок затронула инструменты компании Checkmarx, привела к краже секретов и утечке данных из приватных репозиториев на GitHub. ИБ-исследователи считают, что в этом инциденте участвовали сразу несколько хакерских группировок.

Сканер Cloudflare отметил домен max[.]ru как spyware, но разработчики мессенджера утверждают, что это ложное срабатывание, которое не имеет отношения к реальному анализу кода.

В cPanel и WebHost Manager (WHM) обнаружили критическую уязвимость, позволяющую обойти аутентификацию и войти в панель управления без учетных данных. В зоне риска находятся почти все поддерживаемые версии. Разработчики уже выпустили экстренный патч, но устанавливать его придется вручную.
В этом месяце: злоумышленники скомпрометировали npm-пакет Axios и раздавали RAT разработчикам; Anthropic представила закрытую модель Claude Mythos, которая нашла тысячи 0-day, но энтузиасты тут же получили к ней доступ; российские власти развернули масштабную кампанию против VPN; исследователь Chaotic Eclipse объявил войну Microsoft и публикует эксплоиты для непропатченных уязвимостей; у DeFi-платформы Drift Ñ

Издание Torrent Freak сообщило, что на этой неделе десятки пиратских стриминговых сайтов (включая Sflix, Myflixerz, HDtoday и клоны Fmovies) внезапно перестали открываться. Все они отображают одинаковую ошибку Cloudflare 521, но, похоже, проблема заключается не в действия правообладателей, а в сбое общей для ресурсов PaaS-инфраструктуры (Piracy-as-a-Service).
Аналитики «Лаборатории Касперского» предупредили, что хак-группа HeartlessSoul сместила фокус атак: теперь злоумышленники активно охотятся за геоинформационными данными российских организаций, используя JS-RAT и фишинг. В первую очередь речь идет о госсекторе и промышленности.
На этой неделе основатель компании PocketOS Джер Крейн (Jer Crane) рассказал, как Cursor с моделью Claude Opus 4.6 за девять секунд случайно уничтожили всю продакшен-базу компании вместе со всеми бэкапами.

В ядре Linux нашли уязвимость CopyFail, которая позволяет получить root-доступ без состояния гонки и сложных эксплоитов. Для атаки достаточно короткого Python-скрипта, который работает почти в любом дистрибутиве, вышедшем после 2017 года.

Представители видеоплатформы Vimeo сообщили об утечке пользовательских и клиентских данных после атаки на стороннего подрядчика — компанию Anodot, которая занимается обнаружением аномалий в данных. Ответственность за взлом взяла на себя группировка ShinyHunters. Хакеры требуют выкуп и угрожают опубликовать украденные файлы 30 апреля.
Популярный пакет elementary-data из Python Package Index (PyPI) оказался скомпрометирован: злоумышленник опубликовал вредоносный релиз 0.23.3, который похищал секреты разработчиков и файлы криптокошельков. Из-за особенностей пайплайна вредонос попал не только в PyPI, но и в Docker-образ проекта.