Критическая уязвимость CVE-2026-42945 в NGINX, получившая название NGINX Rift, уже используется в реальных атаках. По данным специалистов компании VulnCheck, попытки эксплуатации начались буквально через несколько дней после публикации CVE и выхода патчей.
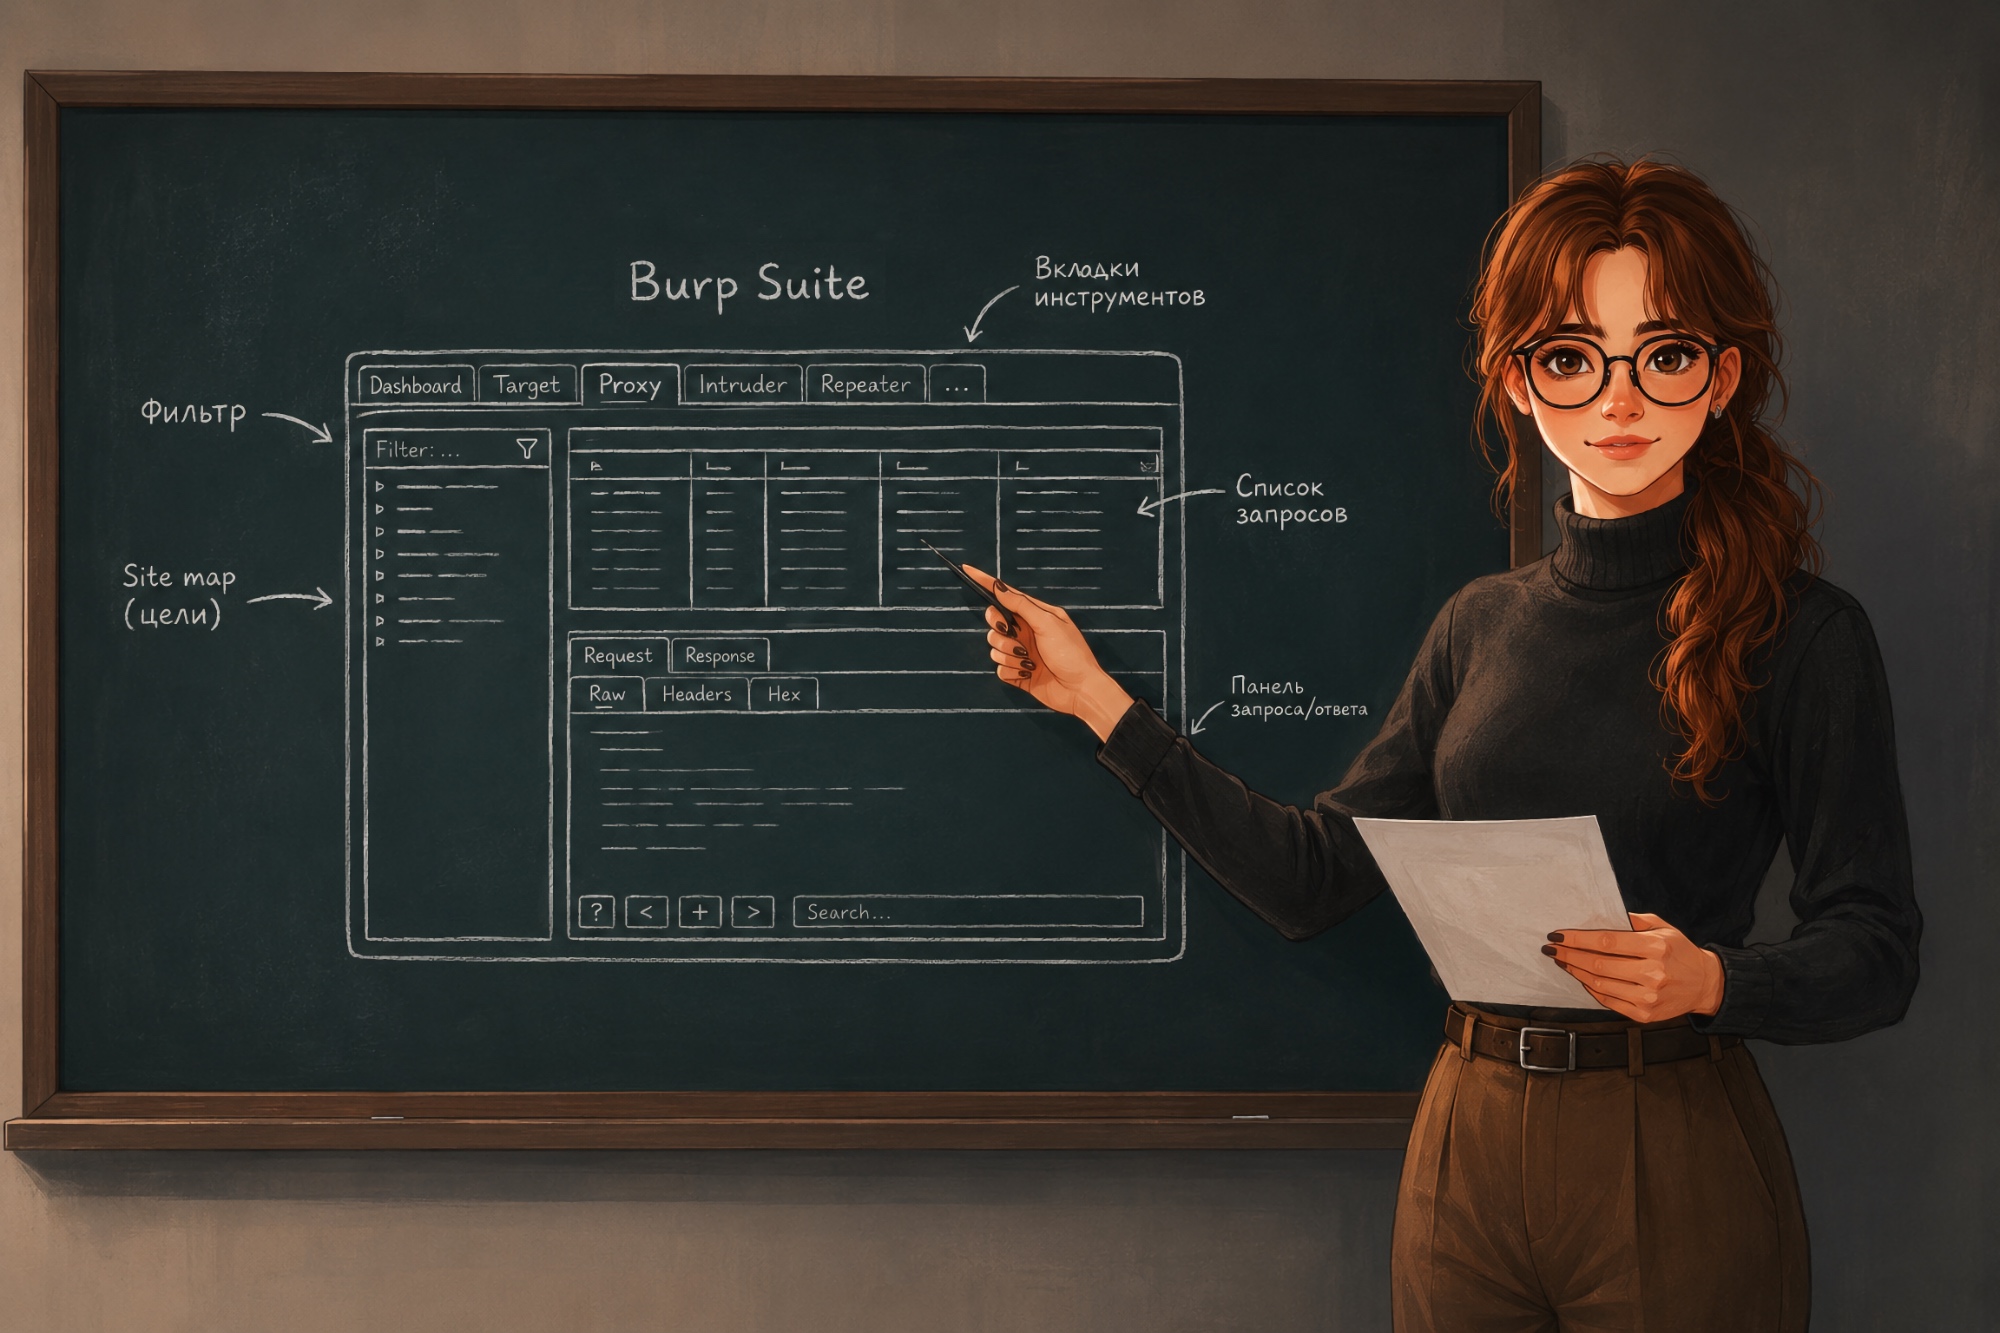
Для подписчиковBurp Suite — основной инструмент при работе с вебом. Освоить его — это, считай, освоить азы атак на веб‑серверы. Из этого гайда ты узнаешь, как пентестеры подделывают запросы для обхода аутентификации, подбирают пароли и находят другие уязвимости с помощью Burp.
Представители Mozilla раскритиковали британские власти за попытки запретить VPN в рамках закона Online Safety Act. В организации предупредили, что борьба с инструментами анонимизации не решит проблему обхода возрастных проверок, но ударит по приватности и безопасности миллионов обычных пользователей.
Хакеры получили доступ к GitHub-инфраструктуре Grafana Labs с помощью похищенного токена и украли исходные коды компании. После этого злоумышленники попытались шантажировать разработчиков, угрожая публикацией украденных данных. В Grafana заявили, что платить выкуп не намерены.
В последние годы российский корпоративный рынок информационной безопасности переживает бурный рост: спрос на обучение сотрудников основам кибергигиены стремительно увеличивается. Однако за оптимистичными отчетами об охвате персонала и закупках лицензий на образовательные платформы часто скрывается горькая правда. Большинство программ Security Awareness застревают на уровне формаÐ
Специалисты Microsoft предупредили об атаках на новую zero-day уязвимость в Exchange Server, получившую идентификатор CVE-2026-42897. Проблема затрагивает Exchange Server 2016, 2019 и Subscription Edition (SE). Пока полноценного патча нет, в компании предлагают использовать временные защитные меры и рекомендуют администраторам срочно включить Exchange Emergency Mitigation Service (EEMS).
ИБ-исследователи из компании Cyera раскрыли сразу четыре уязвимости в OpenClaw, которые можно объединить в полноценную цепочку атаки, названную Claw Chain. По словам специалистов, баги позволяют атакующему закрепиться в системе, похитить конфиденциальные данные и получить устойчивый контроль над зараженной машиной.
Для подписчиковВ Linux права на локальные действия часто зависят не только от пользователя, но и от того, считает ли система его сессию активной. В этом райтапе я покажу, как подделать окружение PAM, заставить polkit признать SSH-сессию локальной, а затем через udisks смонтировать подготовленный образ файловой системы и получить root за счет сохраненного SUID-бита.

Группировка Leek Likho (она же SkyCloak и Vortex Werewolf) продолжает атаковать российские организации и все активнее использует ИИ в своих операциях. Как сообщают исследователи «Лаборатории Касперского», в новых кампаниях злоумышленники применяют большие языковые модели для генерации вредоносных скриптов, имен файлов и различных артефактов под конкретные цели.
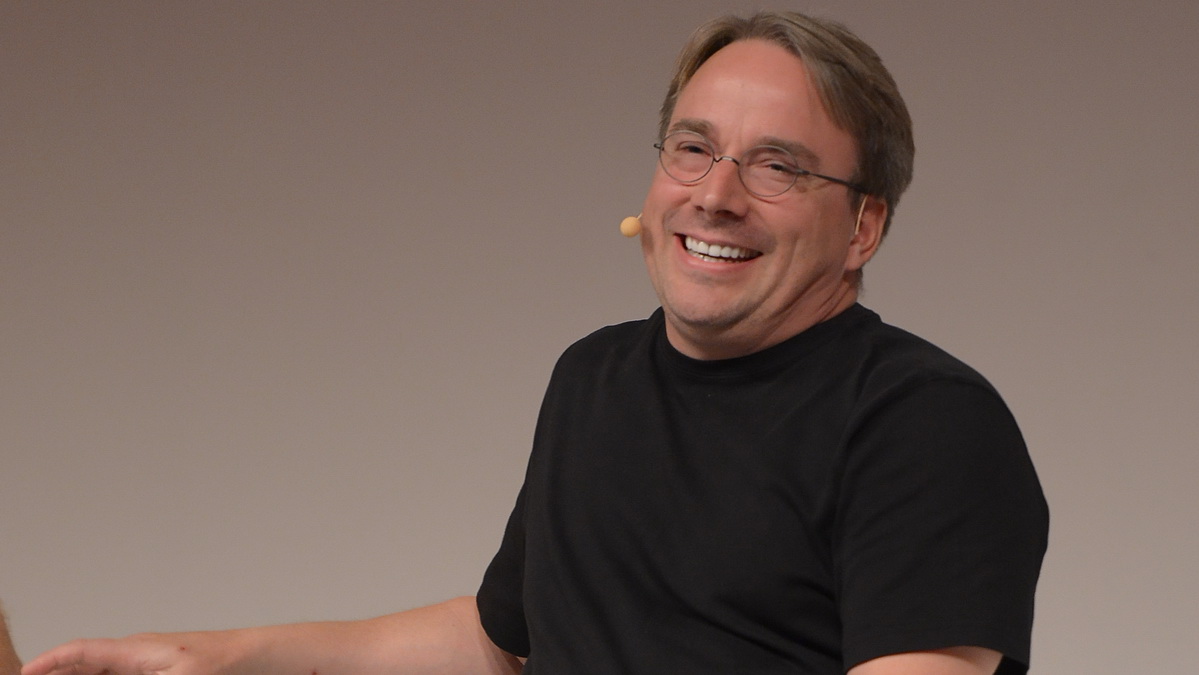
Линус Торвальдс (Linus Torvalds) раскритиковал поток сгенерированных ИИ баг-репортов, который, по его словам, делает рассылку, посвященную вопросам безопасности ядра Linux, «практически неуправляемой». Проблема, как считает Торвальдс, заключается не в самих ИИ-инструментах, а в том, как именно их используют исследователи.
ИБ-исследователь Chaotic Eclipse (он же Nightmare Eclipse) опубликовал на GitHub новый 0-day-эксплоит для Windows под названием MiniPlasma. Уязвимость позволяет локально повысить привилегии до уровня SYSTEM на полностью пропатченных системах под управлением Windows 11.

Второй ежеквартальный номер «Хакера» уже передан в типографию. Сейчас журналы печатают, а значит, до начала рассылки заказов осталось совсем немного времени. Так как тираж ограничен, и допечатки мы не планируем, свободных экземпляров становится все меньше. Поэтому если ты еще не оформил заказ — сейчас самое время. Обрати внимание: стоимость журнала составляет 1800 рублей, но после

В Android 17 появится система, которая сможет распознавать поддельные звонки якобы «из банка» и автоматически разрывать соединение. Также разработчики Google расширяют защиту от шпионского ПО, кражи OTP-кодов и других атак на устройства.
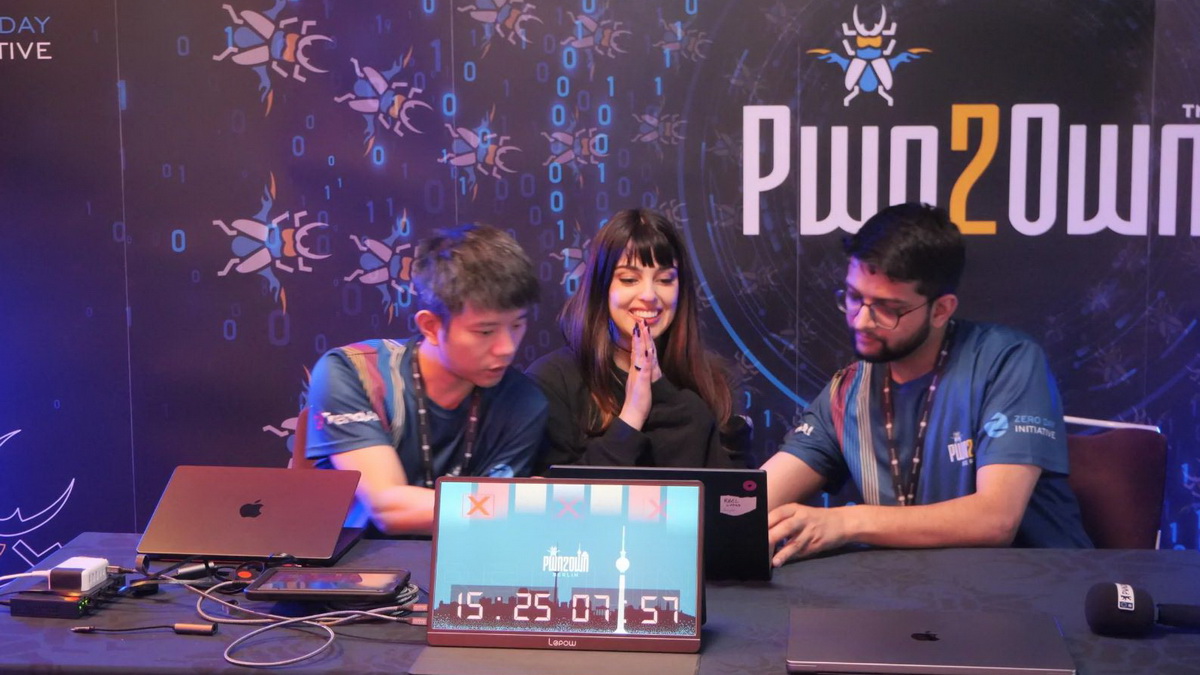
В Берлине стартовало соревнование Pwn2Own Berlin 2026, посвященное взлому корпоративных технологий и ИИ. В первый день исследователи заработали 523 000 долларов США, продемонстрировав 24 уникальных 0-day-уязвимости в Windows, браузерах, LLM-инструментах и контейнерных решениях.

22 мая 2026 года в Москве состоится бесплатная конференция «Периметр», посвященная наступательной информационной безопасности и ориентированная на тех, кто привык не только читать отчеты, но и писать эксплойты. «Периметр» — пространство, где инженеры ИБ, реверсеры, хардварщики и исследователи уязвимостей говорят на одном языке и могут спокойно уходить в детали. Организатором мерÐ
Для подписчиковСокрытие процессов — классическая задача для малвари. Обычно это территория руткитов: LKM-модули, перехват syscall-таблицы, подмена обработчиков в /proc. Все это требует загрузки кода в ядро, компиляции под конкретную версию и оставляет заметные следы. Но есть способ проще. Никаких модулей ядра и компиляции, только один штатный вызов mount с флагом MS_BIND.
Исследователи из компании DepthFirst AI обнаружили в NGINX критическую уязвимость CVE-2026-42945, набравшую 9,2 балла по шкале CVSS. Проблема затрагивает все версии NGINX от 0.6.27 до 1.30.0 и существовала в коде около 18 лет.
Новая волна атак малвари Shai-Hulud затронула сотни пакетов в npm и PyPI. Хакеры из группировки TeamPCP скомпрометировали популярные проекты, включая TanStack и Mistral AI, встроили в них стилер для кражи секретов, а затем выставили внутренние репозитории Mistral AI в продажу. Вскоре после этого исходники самого червя были опубликованы на GitHub под лицензией MIT.
Исследователи обнаружили уже третью за последние недели уязвимость в Linux, связанную с повышением привилегий. Новый баг получил название Fragnesia и позволяет локальному атакующему получить root-права в большинстве популярных дистрибутивов. PoC-эксплоит для свежей проблемы уже доступен в сети.

Тайваньская компания Foxconn подтвердила, что ее североамериканские предприятия пострадали от кибератаки. Пока в компании не раскрывают деталей инцидента, однако ответственность за взлом уже взяла на себя вымогательская группировка Nitrogen.