
В этом месяце разработчики Microsoft исправили множество уязвимостей в продуктах компании, включая баги в DNS Client, Netlogon и Office. Хотя в этом месяце обошлось без zero-day, некоторые проблемы позволяют удаленно выполнить код без аутентификации, а другие можно эксплуатировать через предварительный просмотр документов.
«Пассворк» получил сертификат ФСТЭК России № 5063 по четвертому уровню доверия — наивысшему для коммерческих средств защиты информации.
Для подписчиковВ обычный пятничный вечер я залез в Winbox поправить NAT — и обнаружил в Neighbors своего MikroTik два десятка чужих устройств: роутеры, NAS, точки доступа неизвестных контор. В этой статье я расскажу, как выяснил, что провайдер свалил всех корпоративных клиентов в один L2-сегмент без какой‑либо изоляции, разберу шесть сценариев атак — от ARP spoofing и брутфорса MAC Telnet до инъекци
Даже киберпреступники начали уставать от ИИ-слопа — потока низкокачественного контента, сгенерированного нейросетями. Издание Wired сообщает, что на подпольных форумах и хакерских площадках все чаще появляются жалобы на «ИИ-мусор», который проникает в обсуждения, гайды и технические посты.
Недовольный действиями компании Microsoft ИБ-исследователь Chaotic Eclipse (он же Nightmare-Eclipse) выложил на GitHub еще два эксплоита для непропатченных уязвимостей. На этот раз речь идет о YellowKey — обходе BitLocker, и GreenPlasma — проблеме повышения привилегий до уровня SYSTEM.
RubyGems — основной пакетный менеджер экосистемы Ruby — временно закрыл регистрацию новых аккаунтов после масштабной атаки на репозиторий. По словам представителей проекта и исследователей, злоумышленники массово создавали аккаунты и публиковали сотни вредоносных и «мусорных» пакетов.
Новый Linux-червь PCPJack атакует облачную инфраструктуру, ворует учетные данные и одновременно «зачищает» системы от другой малвари — инструментов группировки TeamPCP. Исследователи SentinelLabs полагают, что за этой кампанией может стоять бывший участник TeamPCP, хорошо знакомый с внутренним устройством группы и ее инструментами.
Основатель и ведущий разработчик Curl Даниэль Стенберг (Daniel Stenberg) протестировал «закрытую» ИИ-модель Mythos компании Anthropic и остался не слишком впечатлен: Mythos нашла в Curl лишь одну незначительную уязвимость.
Для подписчиковcPanel — популярная панель управления хостингом, которая занимает около 20% рынка среди панелек. Shodan находит 1,5 миллиона серверов, где она установлена. Один сервер с панелью может обслуживать тысячи сайтов, и всего их десятки, если не сотни миллионов. Поэтому новость о zero-day-уязвимости в cPanel серьезно напугала многих админов.
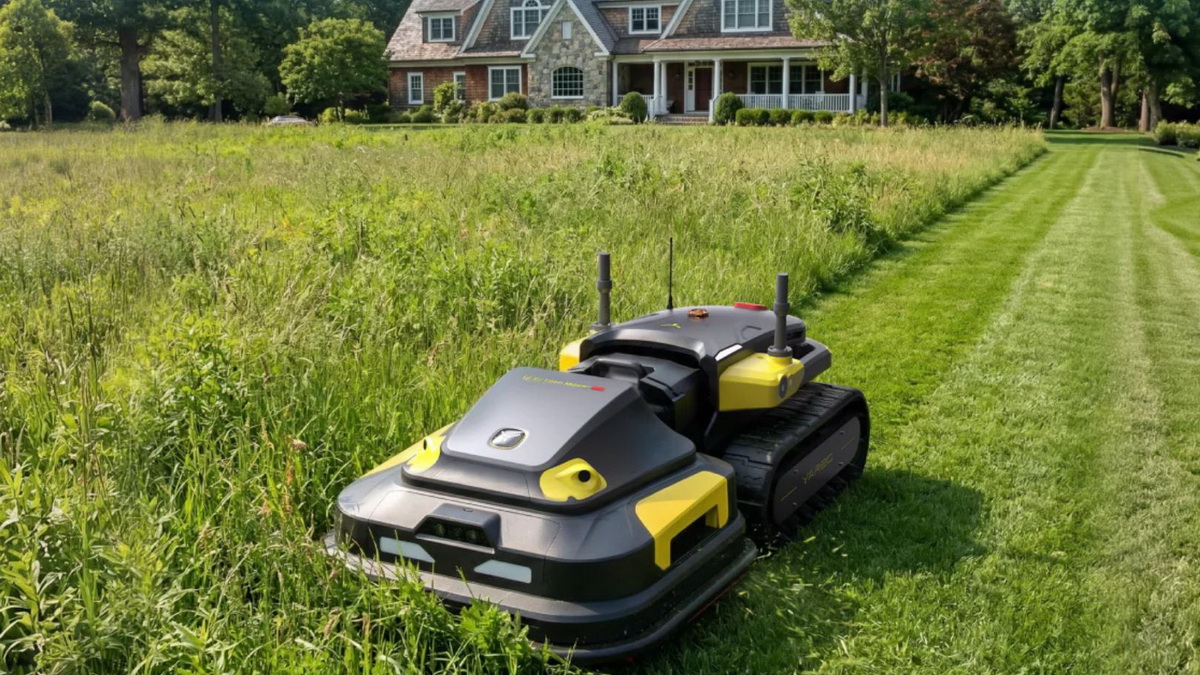
ИБ-исследователь Андреас Макрис (Andreas Makris) обнаружил критические проблемы в роботах компании Yarbo — модульных газонокосилках, снегоуборщиках и триммерах с дистанционным управлением. Найденные баги позволяют удаленно перехватывать контроль над устройствами, отключать аварийную остановку и получать доступ к данным владельцев.
На прошлой неделе хакеры взломали компанию Instructure, разрабатывающую образовательную платформу Canvas, подменили страницы входа и потребовали выкуп. Из-за массового сбоя образовательные учреждения переносили экзамены, а студенты по всему миру лишились доступа к заданиям и материалам.

Первый зампред комитета Госдумы по информполитике и председатель РОЦИТ Антон Горелкин заявил, что компания Microsoft, которой принадлежит GitHub, «не просто ушла из России, но занимается откровенным вредительством». По его словам, скоро GitHub может стать недоступен в РФ, поэтому российским разработчикам следует как можно скорее переносить свои проекты на альтернативные площадки.
Для подписчиковВ этот раз мы декомпилируем .NET-приложение и получим учетные данные для подключения к серверу Microsoft SQL Server. Затем через связанный сервер и DNS-спуфинг добудем учетные данные пользователя. Для повышения привилегий выполним инъекцию команд в локально доступный SOAP-сервис.
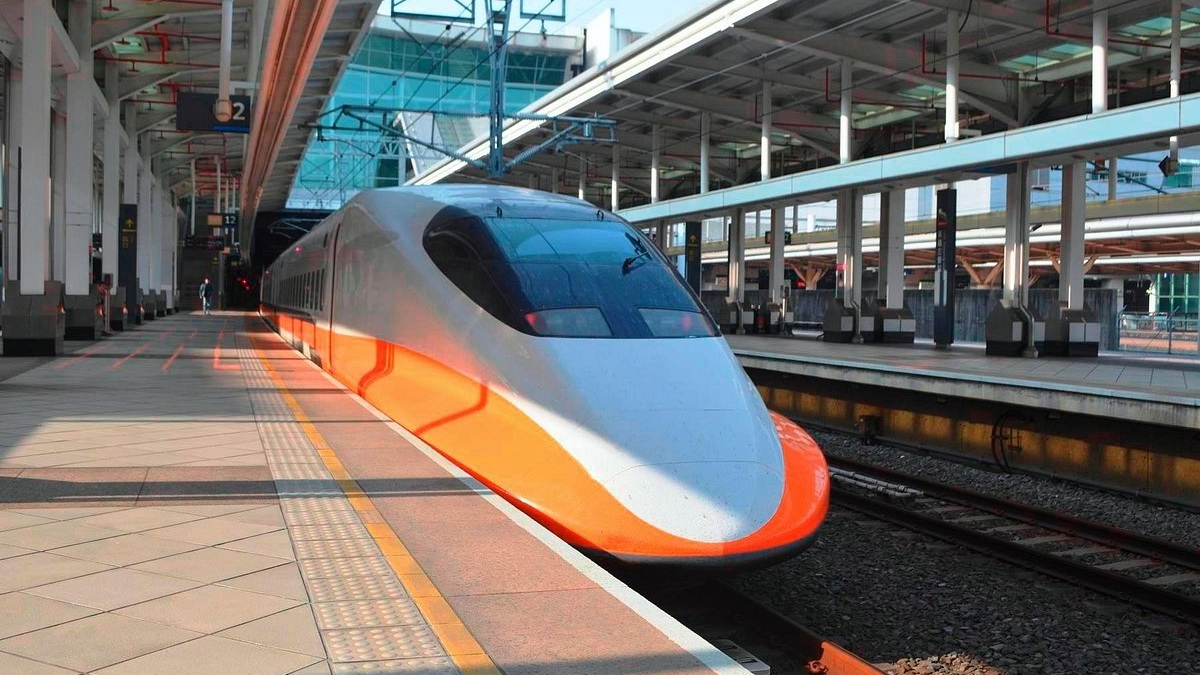
На Тайване арестовали 23-летнего студента по фамилии Линь (Lin), которого обвиняют во вмешательстве в работу высокоскоростной железнодорожной сети THSR. Как сообщают местные СМИ, 5 апреля молодой человек сумел остановить сразу четыре поезда, передав в служебную TETRA-сеть сигнал тревоги.
Представители МТС, «Билайна», «Мегафона» и T2 договорились с разработчиками Max о доставке кодов подтверждений, уведомлений и транзакционных сообщений через мессенджер. Если доставка сообщений через Max будет невозможна, они продублируются в SMS.
В Google сообщили, что злоумышленники впервые использовали ИИ-модель для поиска и эксплуатации уязвимости нулевого дня. Обнаруженный эксплоит был нацелен на обход двухфакторной аутентификации в популярном опенсорсном инструменте для веб-администрирования.
19 мая (в 11:00 по московскому времени) команда RuDesktop представит релиз версии 3.0 и расскажет о ключевых обновлениях платформы. RuDesktop 3.0 сделает работу пользователей и ИТ-команд быстрее, удобнее и безопаснее: новые интерфейсы сервера и клиента, расширенные возможности передачи файлов, инвентаризации, установки ОС, управления Android-устройствами и защиты входа.
Pentest award — это отраслевая награда для пентестеров, которую ежегодно вручает компания Авилликс. Основная задача премии — выделить лучших специалистов и показать их вклад в развитие пентеста. В этом году мероприятие состоится уже в четвертый раз.
Исследователи из компании HiddenLayer обнаружили на платформе Hugging Face вредоносный репозиторий Open-OSS/privacy-filter, который выдавал себя за легитимный проект OpenAI Privacy Filter, но на деле распространял инфостилер для Windows. До удаления репозиторий успел подняться на первое место в трендах платформы, и его загрузили около 244 000 раз.
Через официальный сайт DAEMON Tools почти месяц распространялись троянизированные версии ПО с бэкдором внутри. Исследователи «Лаборатории Касперского» называют произошедшее полноценной атакой на цепочку поставок, так как зараженные инсталляторы были подписаны действительным сертификатом разработчика и выглядели абсолютно легитимно.