
Теплый сезон в ИБ-сообществе традиционно завершается ежегодной международной конференцией по практической кибербезопасности OFFZONE. В этом году она прошла в седьмой раз — 20–21 августа в Москве.
Разработчики BIND выпустили исправления сразу для четырнадцати уязвимостей. Семь из них оцениваются как высокорисковые, а еще одна позволяет без аутентификации спровоцировать аварийное завершение процесса named на серверах, которые обрабатывают запросы DNS-over-HTTPS (DoH).

Вечером 24 сентября с кошельков, которые связывают с криптобиржей Bitget, менее чем за час ушло около $350 млн в различных криптоактивах. Средства из горячих и холодных хранилищ в нескольких блокчейнах стекались на один недавно созданный адрес. Необычную активность первыми заметили ончейн-аналитики, в том числе специалисты Bubblemaps и исследователи Arkham Intelligence. Они назвали Bitget «потенциаль

Исследовательница из компании Lasso Security обнаружила, что водяные знаки SynthID-Text могут влиять на безопасность больших языковых моделей. В некоторых случаях после включения маркировки контента LLM соглашались выполнять вредоносные инструкции, которые отклоняли без SynthID. Сильнее всего этот эффект проявился при атаках с использованием промпт-инжектов.
Специалисты компании F6 изучили Android-троян RedWing, который с лета 2026 года активно распространяется среди российских пользователей. Малварь маскируется под легитимные приложения и видеофайлы, а после заражения позволяет своим операторам практически полностью контролировать смартфон жертвы. По оценке специалистов, с июля по середину сентября количество скомпрометированных RedWing ус

Специалисты Microsoft и правоохранительные органы нарушили работу фишинговой платформы EvilTokens, с помощью которой злоумышленники скомпрометировали более 12 000 почтовых ящиков в 10 000 организаций по всему миру. В Великобритании арестованы два предполагаемых администратора сервиса.

Исследователь из компании Forever Security Гал Вейцман (Gal Weizman) продемонстрировал новую технику атак BragJack, которая позволяет вредоносному расширению перехватывать контроль над встроенными в браузеры ИИ-ассистентами. Новая атака работает против Gemini Live в Chrome, Perplexity Comet, Microsoft Edge, Opera Neon и Claude в Chrome.

Для подписчиковВ этой статье мы реализуем hexdump на PHP, изучим строение тегов ID3v2 с информацией о содержимом MP3-файлов и будем их менять базовыми средствами языка. Заодно ты немного освоишь и сам PHP, что для пентестера будет совсем не лишним.

Специалисты LastPass и Delphos Labs обнаружили масштабную вредоносную кампанию, в рамках которой атакующие размещают репозитории на GitHub, выдавая себя за LastPass и еще как минимум 39 компаний. Фальшивые репозитории продвигаются через поисковики и распространяют новый инфостилер Rapuncel вместе с подписанным Microsoft драйвером, способным отключать 145 защитных продуктов.

Исследователи Cisco Talos обнаружили Windows-малварь ClosedQuorum. После заражения этот вредонос не ждет команд от своих операторов, а принимает решения сам, проконсультировавшись с четырьмя ИИ-моделями: DeepSeek, Qwen, Mistral и Google Gemini. Специалисты называют ClosedQuorum первой публично описанной Windows-малварью, которая отдает тактические решения на откуп ИИ.

Суд в Бруклине приговорил 23-летнего Рональда Спектора к лишению свободы на срок от четырех до двенадцати лет. Спектор признал себя виновным в хищении почти 16 млн долларов примерно у сотни американских пользователей криптобиржи Coinbase. Схема строилась на фишинге и социальной инженерии: мошенник выдавал себя за сотрудника биржи.
Владельцы «умных» холодильников Samsung Bespoke AI обнаружили, что после установки свежей прошивки устройства полностью вышли из строя. У некоторых пользователей отключились даже охлаждение и заморозка, из-за чего испорченные продукты пришлось выбросить.

Группа хакеров из Северной Кореи похитила средства более чем с 7000 криптовалютных кошельков или учетные данные для доступа к ним и перевела в Пхеньян около $10,71 млн, говорится в совместном заявлении семи силовых ведомств четырех стран, опубликованном 18 сентября.

ИБ-исследователь, известный под ником Nightmare Eclipse, который с весны текущего года публикует 0-day-эксплоиты для Windows и других продуктов Microsoft, выпустил новый эксплоит под названием BigDiskBuster. Связанная с ним уязвимость мешает Microsoft Defender устанавливать обновления платформы и сигнатур. Также незадолго до нового релиза исследователь раскрыл свою личность. Как оказалось, за этим псевдонимом Ñ

Польские прокуроры предъявили обвинения бывшему сотруднику полиции в ходе расследования дела о крахе криптобиржи zondacrypto. Одновременно следователи обыскивают нефтебазу, где основателя биржи видели в последний раз перед исчезновением.

В D-Link предупредили о критической уязвимости нулевого дня (CVE-2026-86296), обнаруженной в устаревших двухдиапазонных роутерах DIR-822A. Проблема позволяет локальному атакующему без аутентификации вызвать отказ в работе DHCP-сервиса или добиться удаленного выполнения кода. Патча для этой уязвимости пока нет, зато в сети уже появился PoC-эксплоит.

Для подписчиковКупить крипту в большинстве случаев примерно так же просто, как билет на самолет: открыл сайт, выбрал сумму, указал способ оплаты, перечислил средства и получил результат. Но внешнее сходство заканчивается ровно в тот момент, когда ты пытаешься понять, как работает этот механизм и какие потенциальные опасности он несет. В этой статье мы разберем способы покупки кри

Эксперты «Лаборатории Касперского» предупредили о кампании кибершпионской группировки NightEagle (APT-Q-95), нацеленной на российские производственные и строительные предприятия. Эта группа активна как минимум с 2023 года, но раньше атаковала организации в странах Азии. По данным исследователей, это первый известный случай активности NightEagle за пределами региона.
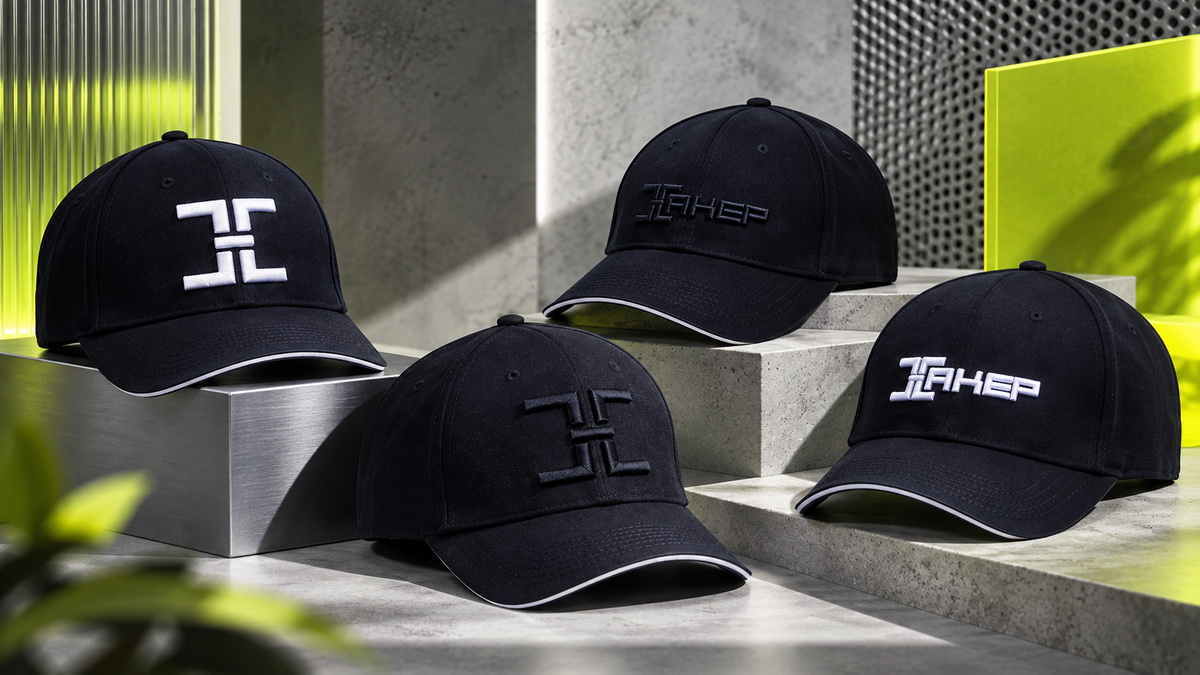
Задача хорошей бейсболки проста: нормально выглядеть, удобно сидеть и не отправляться в шкаф после первого выхода из дома. Именно такими мы и постарались сделать бейсболки «Хакера» с объемной вышивкой — остается только выбрать ту, которая лучше впишется в твой гардероб.

Белые хакеры начали перенаправлять часть биткоинов, украденных в результате эксплуатации масштабной уязвимости аппаратных кошельков Coldcard, на адрес, помеченный как Crypto Recovery Trust, то есть как фонд для возврата средств пострадавшим. По данным аналитиков, речь пока идет лишь о небольшой доле от общей суммы похищенного.