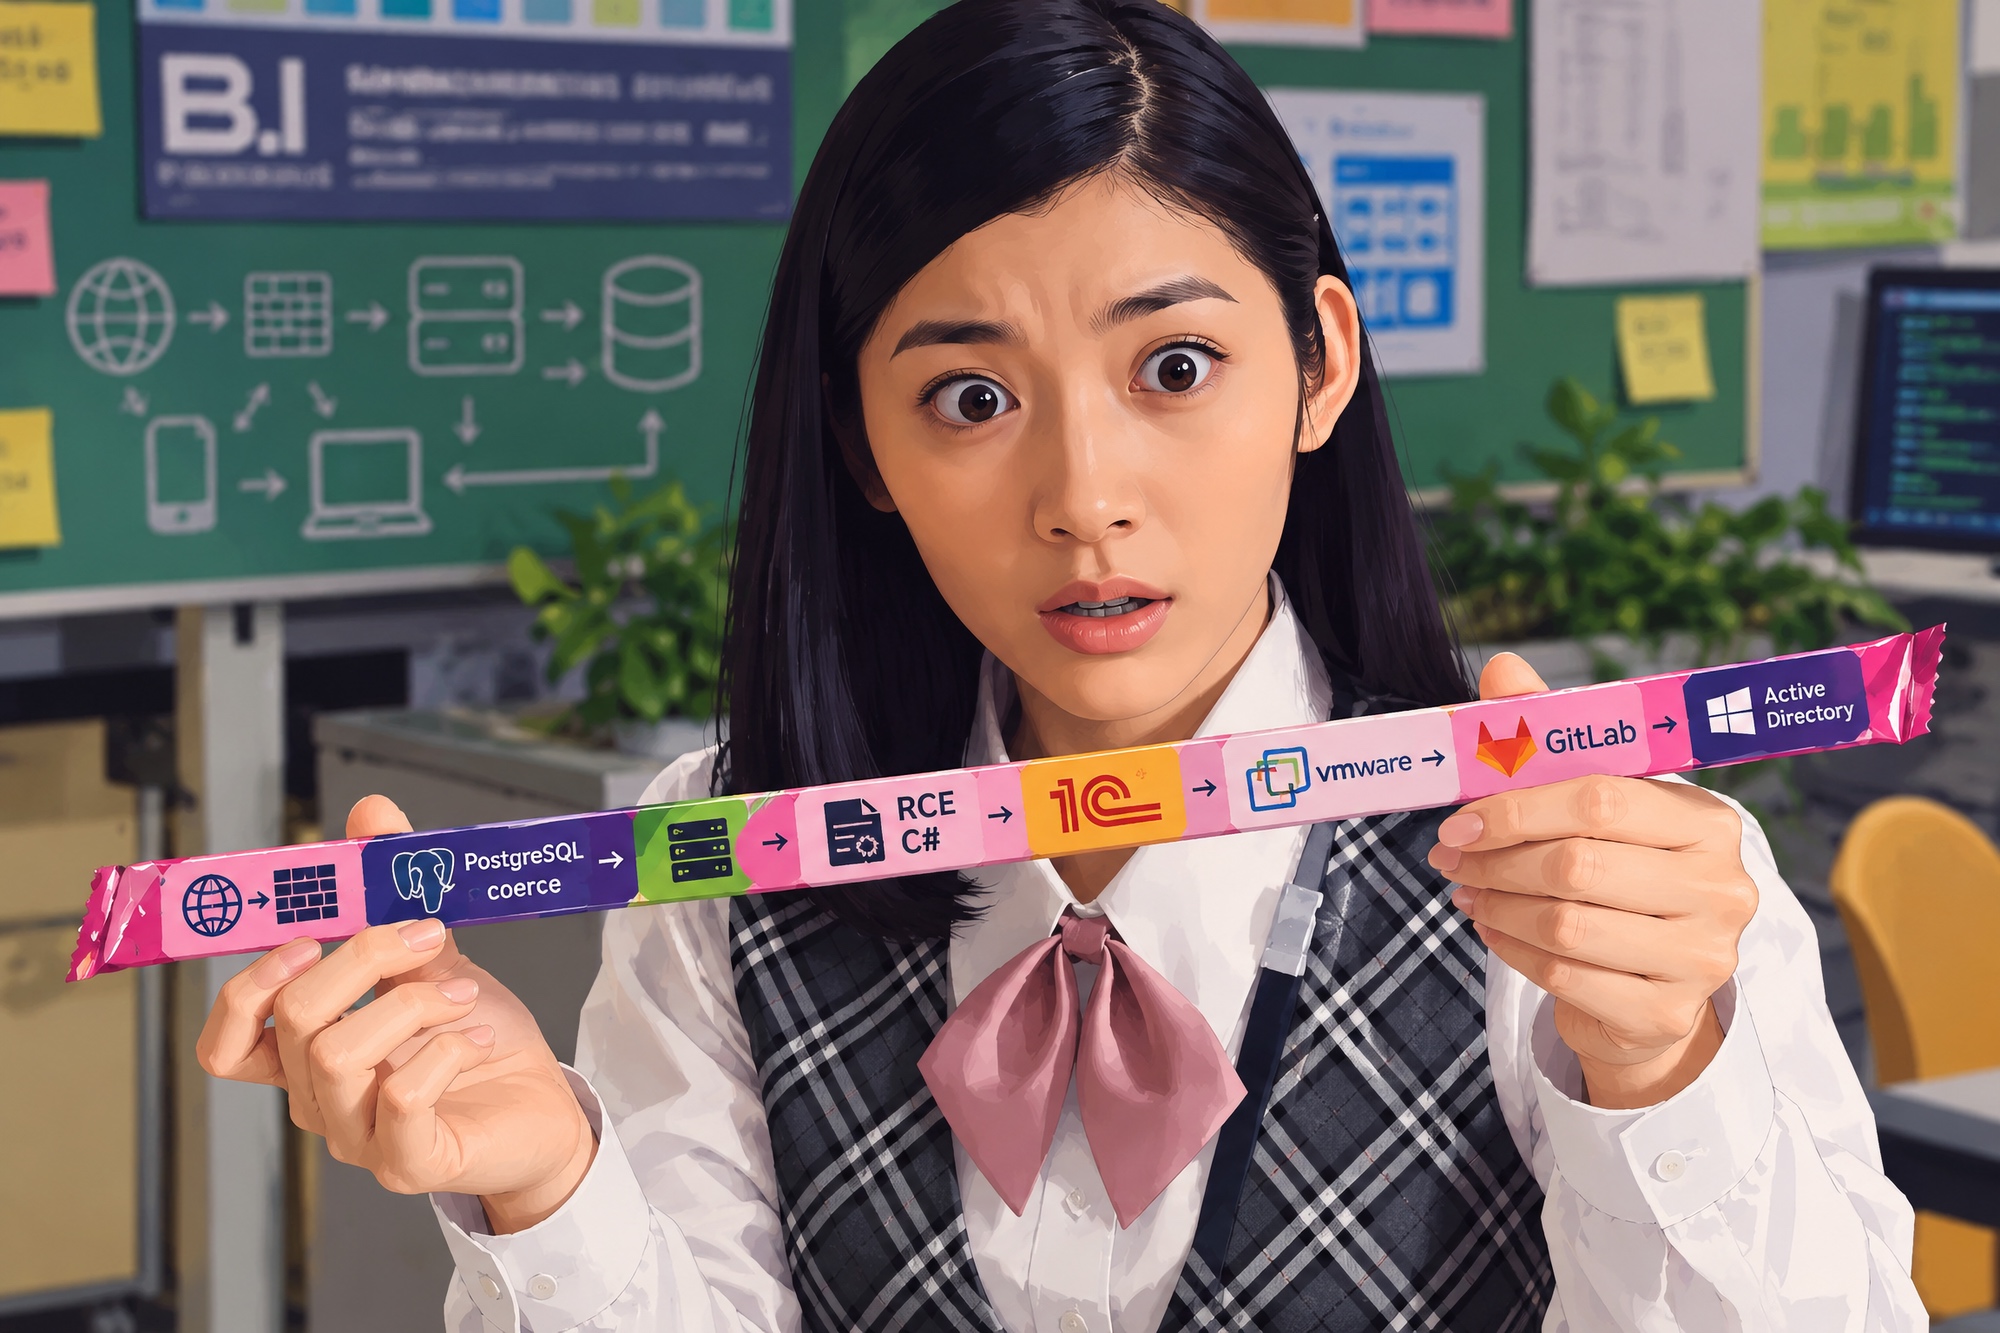
Для подписчиковСегодня мы расскажем о пентесте крупной розничной компании. Нам предстояло не только проникнуть во внутреннюю сеть и захватить домен, но и добраться до критически важных систем: бухгалтерии на базе 1С, серверов антивирусной защиты, инфраструктуры резервного копирования и виртуализации, а также корпоративного ПО для продавцов.
Министерство внутренней безопасности США (DHS) обязало федеральные гражданские ведомства удалить продукты китайской ИИ-компании DeepSeek из своих систем и прекратить их закупку. Ограничения также распространяются на решения аффилированных компаний и сторонние продукты и сервисы, созданные на базе разработок DeepSeek.
ИБ-исследователь под ником Kaba обнаружил масштабную атаку на инфраструктуру Tor: злоумышленники скомпрометировали сотни серверов, на которых работали выходные узлы сети, и использовали их для перехвата SSH-соединений. Атакующие перенаправляли трафик на подконтрольные им серверы, где могли похищать пароли, отслеживать сессии и пытаться заразить целевые системы малварью Ebury.
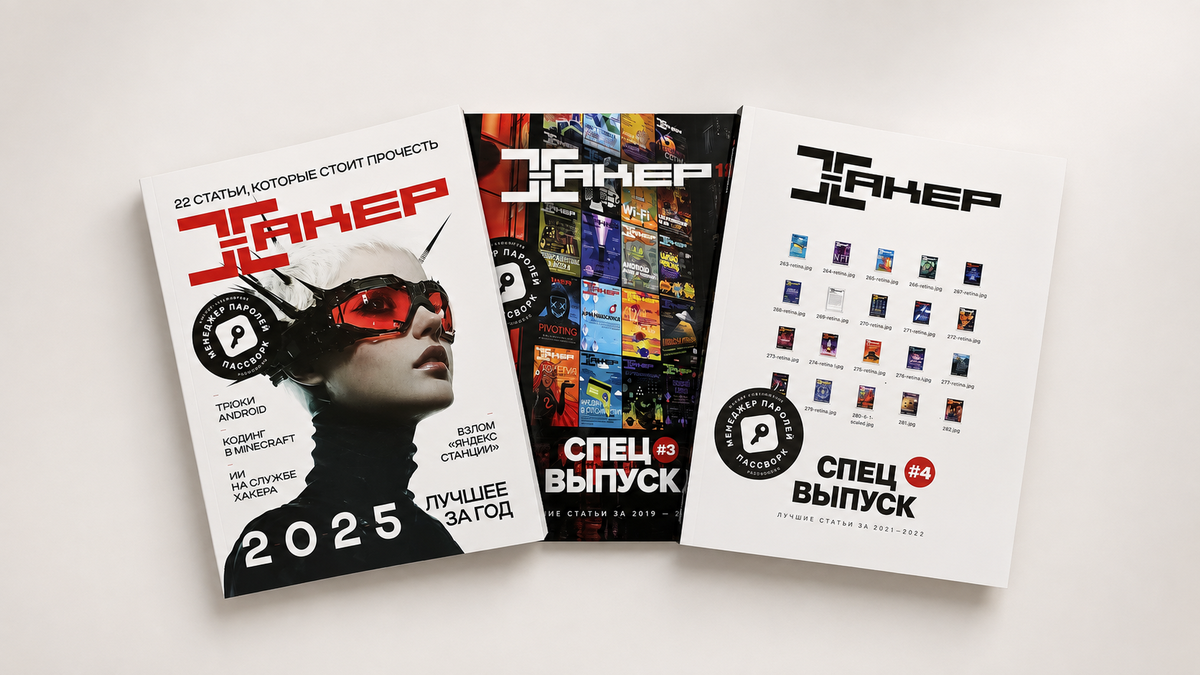
В четвертом спецвыпуске «Хакера» мы собрали более 20 технических материалов за 2021–2022 годы, посвященных пентесту, поиску уязвимостей, реверсу и необычному железу. Здесь есть все: от автоматизации атак в Burp и фаззинга ядра Linux до реверс-шелла размером всего 237 байт. Это самый новый из трех печатных сборников, которые сейчас можно заказать в магазине «Хакера». Все они выпущены огранич

Разработчики PHP выпустили экстренные патчи для двух критических уязвимостей, получивших общее название PHP2Shell. Эти проблемы позволяют удаленно выполнять код без аутентификации. Как и ожидалось, уязвимости затрагивают практически все серверы, где PHP используется для обработки веб-запросов. Теперь эксперты предупреждают, что попытки эксплуатации багов были замечены еще до выхода
Японское подразделение Burger King сообщило о масштабной утечке данных. Злоумышленники получили доступ к серверу, где хранилась информация 11,18 млн пользователей официального приложения сети.
Специалисты «Лаборатории Касперского» обнаружили новую шпионскую кампанию северокорейской хак-группы Lazarus, получившую название Operation FlashHole. В своих атаках злоумышленники используют персонализированный фишинг, легитимное защитное ПО и обновленный набор малвари. Кроме того, исследователи выявили признаки применения хакерами генеративного ИИ и постквантовой криптографии.
Для подписчиковСегодня я поделюсь с тобой инструментами сбора информации для эскалации привилегий и постэксплуатации. С их помощью ты сможешь как усовершенствовать атаку, так и защитить машины с Windows.
Недавняя атака на FirstVDS оказалась частью более масштабной вредоносной кампании, нацеленной на хостинг-провайдеров, использующих VMmanager 6. О последствиях атак сообщили еще несколько компаний, а представители Senko Digital утверждают, что эта кампания затронула как минимум несколько десятков провайдеров. Разработчики VMmanager продолжают выпускать исправления и рекомендуют временно ограниÑ
Институциональный держатель криптовалюты потерял около $2,84 млн в результате атаки в сети BNB Smart Chain. Блокчейн-исследователь ZachXBT подозревает в атаке связанную с КНДР хакерскую группировку SquidSquad. О краже он сообщил 21 октября. По его данным, сам инцидент произошел 8 октября, после чего похищенные средства прошли через цепочку кошельков и в итоге оказались у китайских внебиржевых треÐ
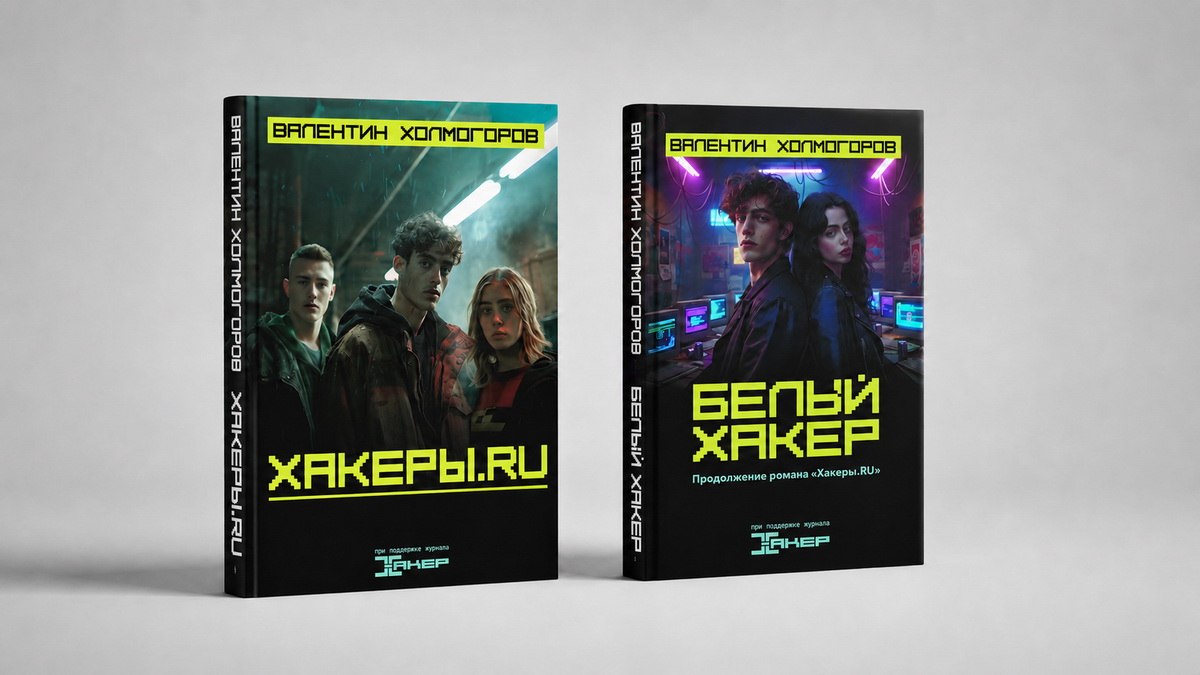
Тираж романа «Хакеры.RU» нашего ведущего редактора Валентина Холмогорова был полностью распродан, но скоро книга снова появится в продаже. Мы готовим допечатку и уже открыли предварительные заказы на новые экземпляры. Отгрузка тиража запланирована на декабрь 2026 года, так что у тебя снова появится возможность собрать обе части этой истории в печатном виде: первую книгу и ее продоÐ
Разработчики PHP предупредили администраторов о двух критических уязвимостях, для которых уже готовят экстренные патчи. Технические детали проблем пока не раскрываются, однако исследователи уже подтвердили существование багов, а в сети появилось видео с демонстрацией эксплоита PHP2Shell.
Индийский удостоверяющий центр eMudhra отозвал восемь скомпрометированных промежуточных сертификатов. Оказалось, что приватные ключи для них были настолько слабыми, что их можно было восстановить практически мгновенно. Шесть из восьми промежуточных сертификатов предназначались для выпуска TLS-сертификатов и позволяли создавать поддельные сертификаты для любых сайтов, а еще два Ð
Разработчики Drupal устранили две критические уязвимости, которые могли привести к удаленному выполнению кода на стороне сервера. Баги затрагивают модуль Field UI в ядре CMS и сторонний модуль Entity List, и для каждой из этих уязвимостей известен как минимум один способ эксплуатации, не требующий аутентификации. Разработчики предупреждают, что эксплоиты могут появиться уже в ближайшее вреÐ
Специалисты компании GreyNoise обнаружили, что злоумышленники взламывают сетевые устройства и скрыто устанавливают на них легитимное приложение Pawns.app, с помощью которого монетизируют чужие интернет-подключения через коммерческую сеть резидентных прокси. Исследователи нашли как минимум 143 скомпрометированных устройства в 34 странах.
Для подписчиковClamAV — антивирус с полностью открытым исходным кодом. Сложно изобрести не круглое колесо: антивирусные движки решают схожие задачи — разбирают файловые форматы, распаковывают содержимое и ищут сигнатуры. Поэтому многие архитектурные решения у них похожи, а изучение кода ClamAV помогает понять, как устроены антивирусы в целом.
Разработчики F5 выпустили внеплановые патчи для нескольких уязвимостей в Nginx, включая три критические проблемы, которые при определенных условиях позволяют удаленно выполнить произвольный код.
Разработчики опенсорсного ИИ-инструмента OpenCode сообщили об инциденте, из-за которого произошла утечка API-ключей OpenAI, Anthropic и Google. По предварительным подсчетам, проблема затронула 1,4% пользователей OpenCode Console, но некоторые пострадавшие уже сообщают о несанкционированных списаниях на сотни и даже тысячи долларов США.
Исследователи Citizen Lab обнаружили шпионскую кампанию AdFection, за которой предположительно стоит израильская компания Discover-Tech. Таргетированная реклама использовалась для проведения zero-click-атак и заражения устройств жертв коммерческой спайварью Candiru. Причем пользователю достаточно было открыть сайт или приложение с вредоносной рекламой, а никакого дополнительного взаимодействия и
Троих предполагаемых участников хак-группы DataSuckers задержали после расследования атаки на сеть ресторанов «Додо Пицца». По информации СМИ, выйти на одного из подозреваемых помогла банальная ошибка: хакер раскрыл свой домашний IP-адрес при подключении к скомпрометированным системам.