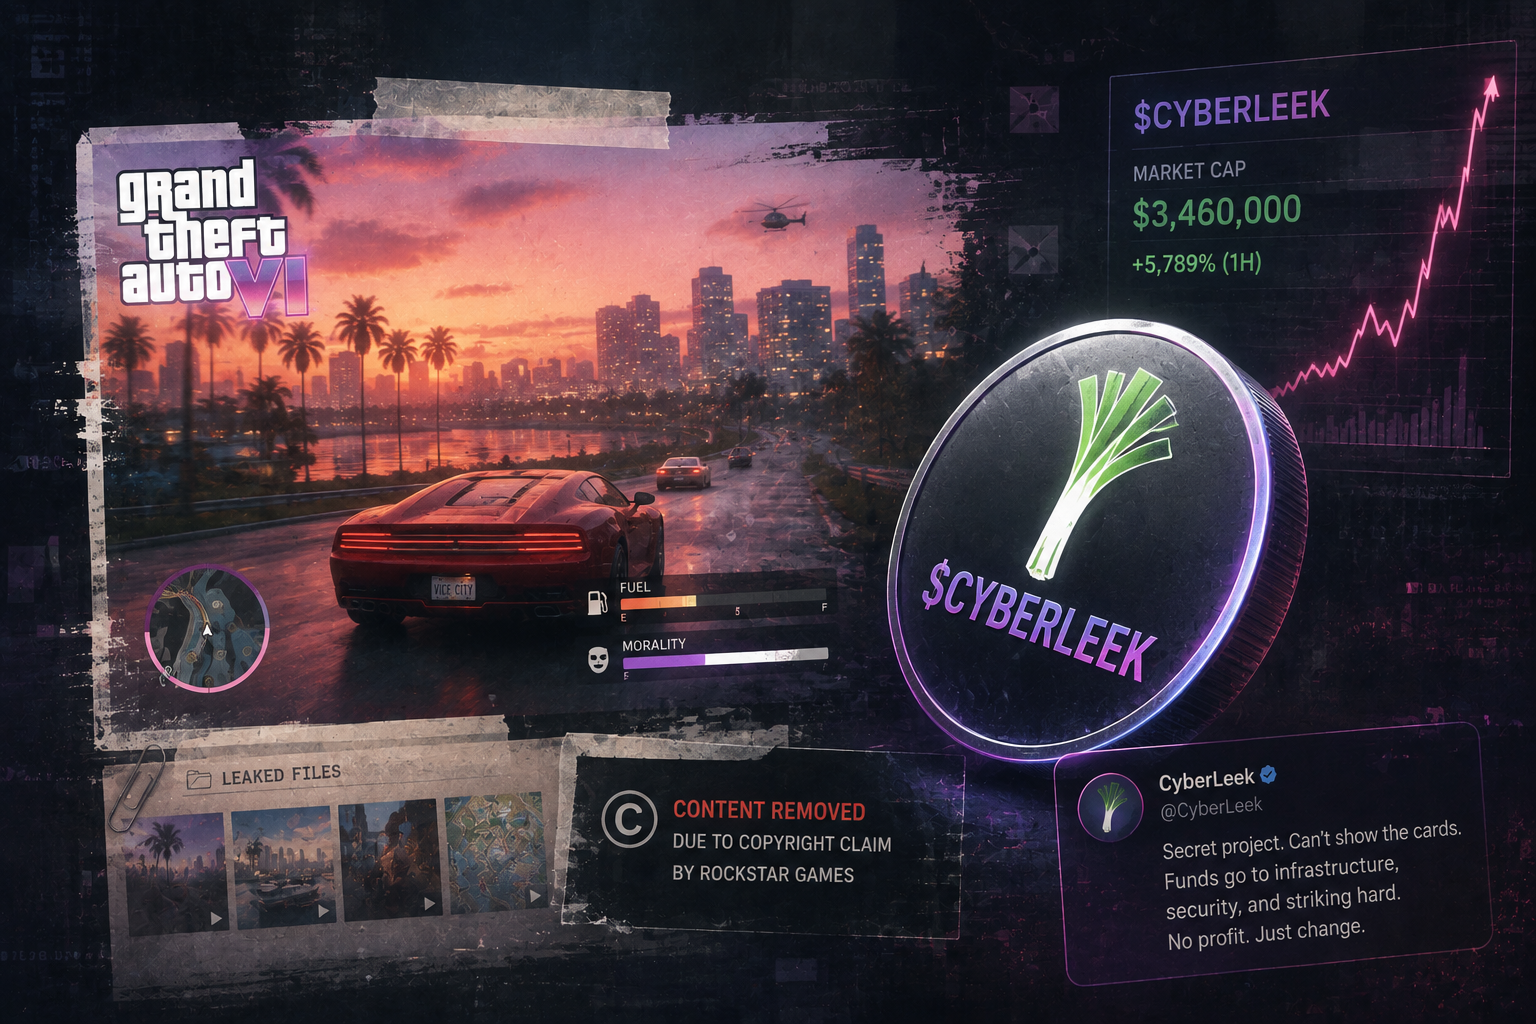
Пользователь с ником CyberLeek опубликовал новую партию утечек из GTA VI, сопроводив их тикером собственного криптотокена $CYBERLEEK, который он продвигает в рамках некоего «секретного проекта». Материалы включали детали карты GTA VI и кадры геймплея в открытом мире, однако на момент написания статьи они уже были недоступны в X: их удалили после того, как юристы Rockstar Games подали жалобу на нарушен
Исследователи из компании A Security обнаружили несколько уязвимостей в Zoom, которые получили общее название Zoomsday и позволяли участнику встречи удаленно выполнить код на устройствах других пользователей. Атака не требовала никаких действий со стороны жертв и работала в Windows, macOS, Linux, iOS и Android.

Для подписчиковФишинг лидирует среди способов получения первоначального доступа. Причина проста: если у компании зрелая ИБ и грамотно защищен внешний периметр, атакующим остается социальная инженерия. К тому же одну и ту же фишинговую кампанию можно использовать против разных целей, слегка меняя текст, поэтому такие кампании легко масштабировать.
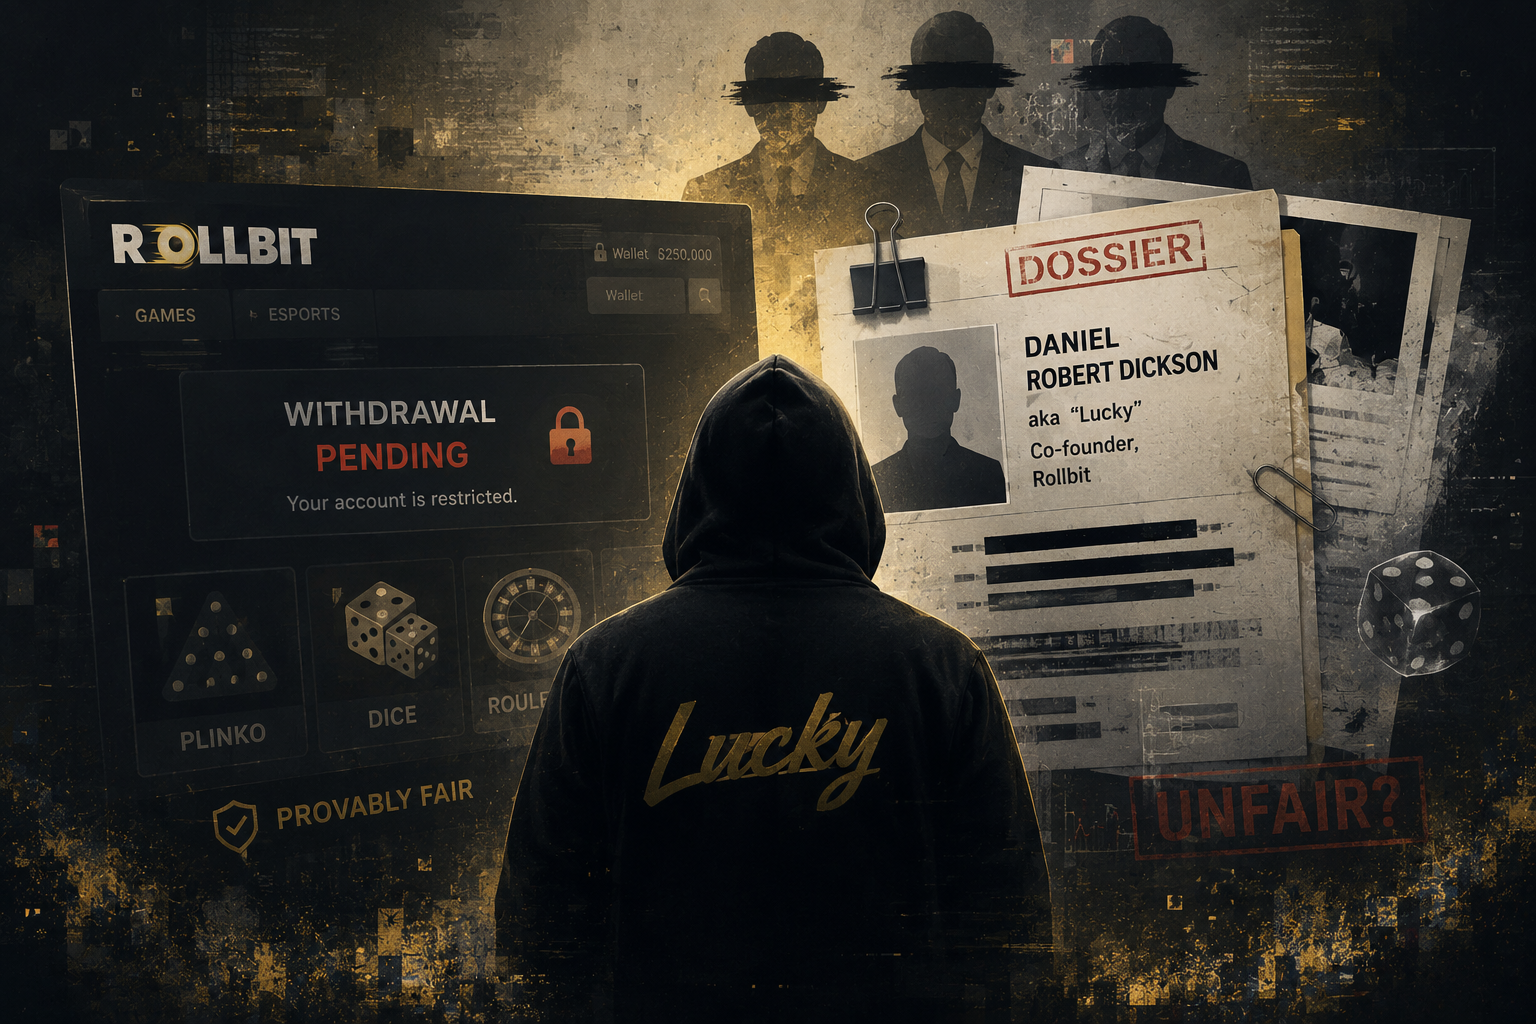
Скрывающийся под псевдонимом сооснователь криптоказино Rollbit, известный под ником Lucky, был задоксен независимым ресерчером. Ресерчер утверждает, что платформа обманывала клиентов, а часть ее игр была нечестной.

Специалисты агрегатора утечек Have I Been Pwned (HIBP) проанализировали данные, похищенные во время недавнего взлома платформы RingCentral. Опубликованный хакерами дамп содержал информацию о 1,6 млн аккаунтов, включая имена, email-адреса, телефонные номера и почтовые адреса пользователей.
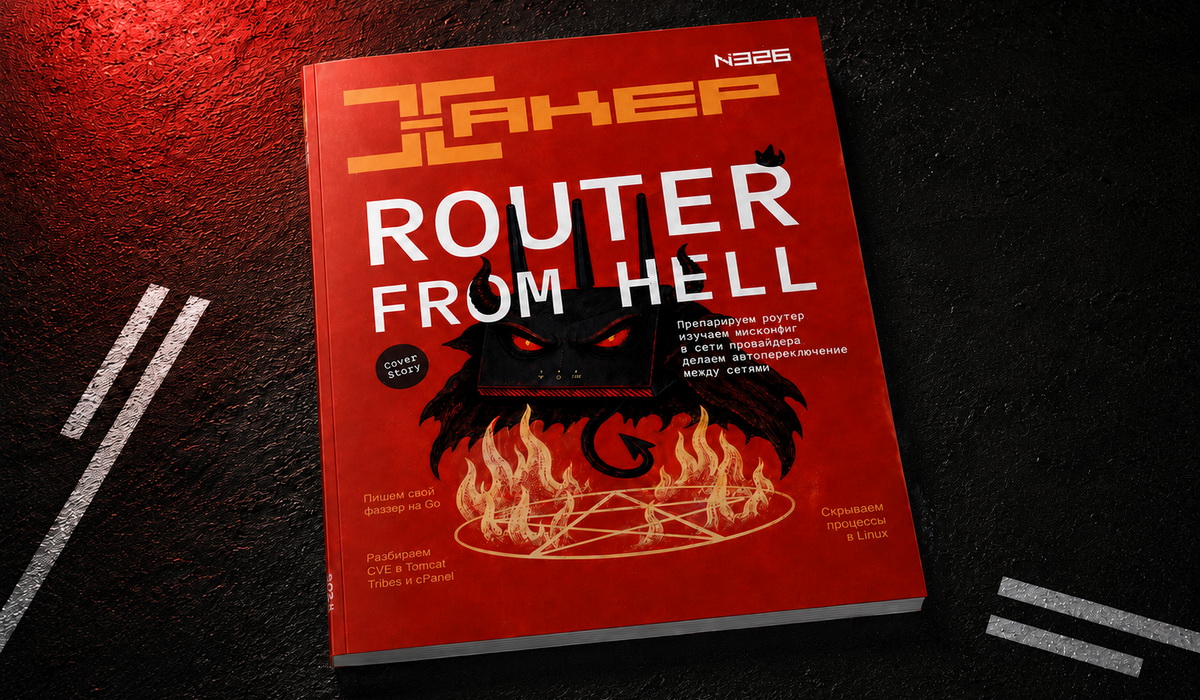
Третий ежеквартальный выпуск «Хакера» уже передан в печать, а значит, сбор предварительных заказов завершен. Совсем скоро мы начнем рассылать читателям журналы, пахнущие типографской краской. Еще несколько дней номер можно приобрести по прежней специальной цене — 1500 рублей. На следующей неделе стоимость возрастет. Если ты собирался забрать журнал по цене предзаказа — сейчас сÐ
В OpenAI сообщают, что пересмотрели правила безопасности при обучении и тестировании мощных ИИ-моделей. Теперь код, сгенерированный моделями, будут запускать в усиленных песочницах, сетевой доступ дополнительно изолируют, а за действиями ИИ будут непрерывно следить. Поводом для внедрения этих мер послужила недавняя атака ИИ-агентов на платформу Hugging Face, а также новые возможности еÑ
Специалисты компании ThreatFabric обнаружили новую Android-малварь Manic, которая сочетает в себе функции банковского трояна и шпионского ПО. Главной особенностью Manic является необычный механизм эксфильтрации данных: если зараженный смартфон не имеет доступа к интернету, украденные данные передаются на управляющий сервер через другие устройства поблизости при помощи Wi-Fi Direct, Bluetooth или BLE.
Представители Microsoft объяснили, почему первое крупное накопительное обновление для Exchange Server Subscription Edition (SE) до сих пор не вышло, хотя было запланировано на первую половину 2026 года. Одной из причин задержки стали ИИ-инструменты, которые помогают специалистам компании искать уязвимости: найденных багов стало так много, что команда Exchange тратит почти все время на их проверку, исправлен

Вымогательская группировка Clop заявила, что похитила 89 Гбайт данных у нефтегазовой компании Shell, после чего представители Shell сообщили, что в компании уже расследуют возможный киберинцидент. По словам хакеров, среди похищенных файлов были инженерные чертежи, сканы отчетов о проверках объектов, фотографии и проектная документация.
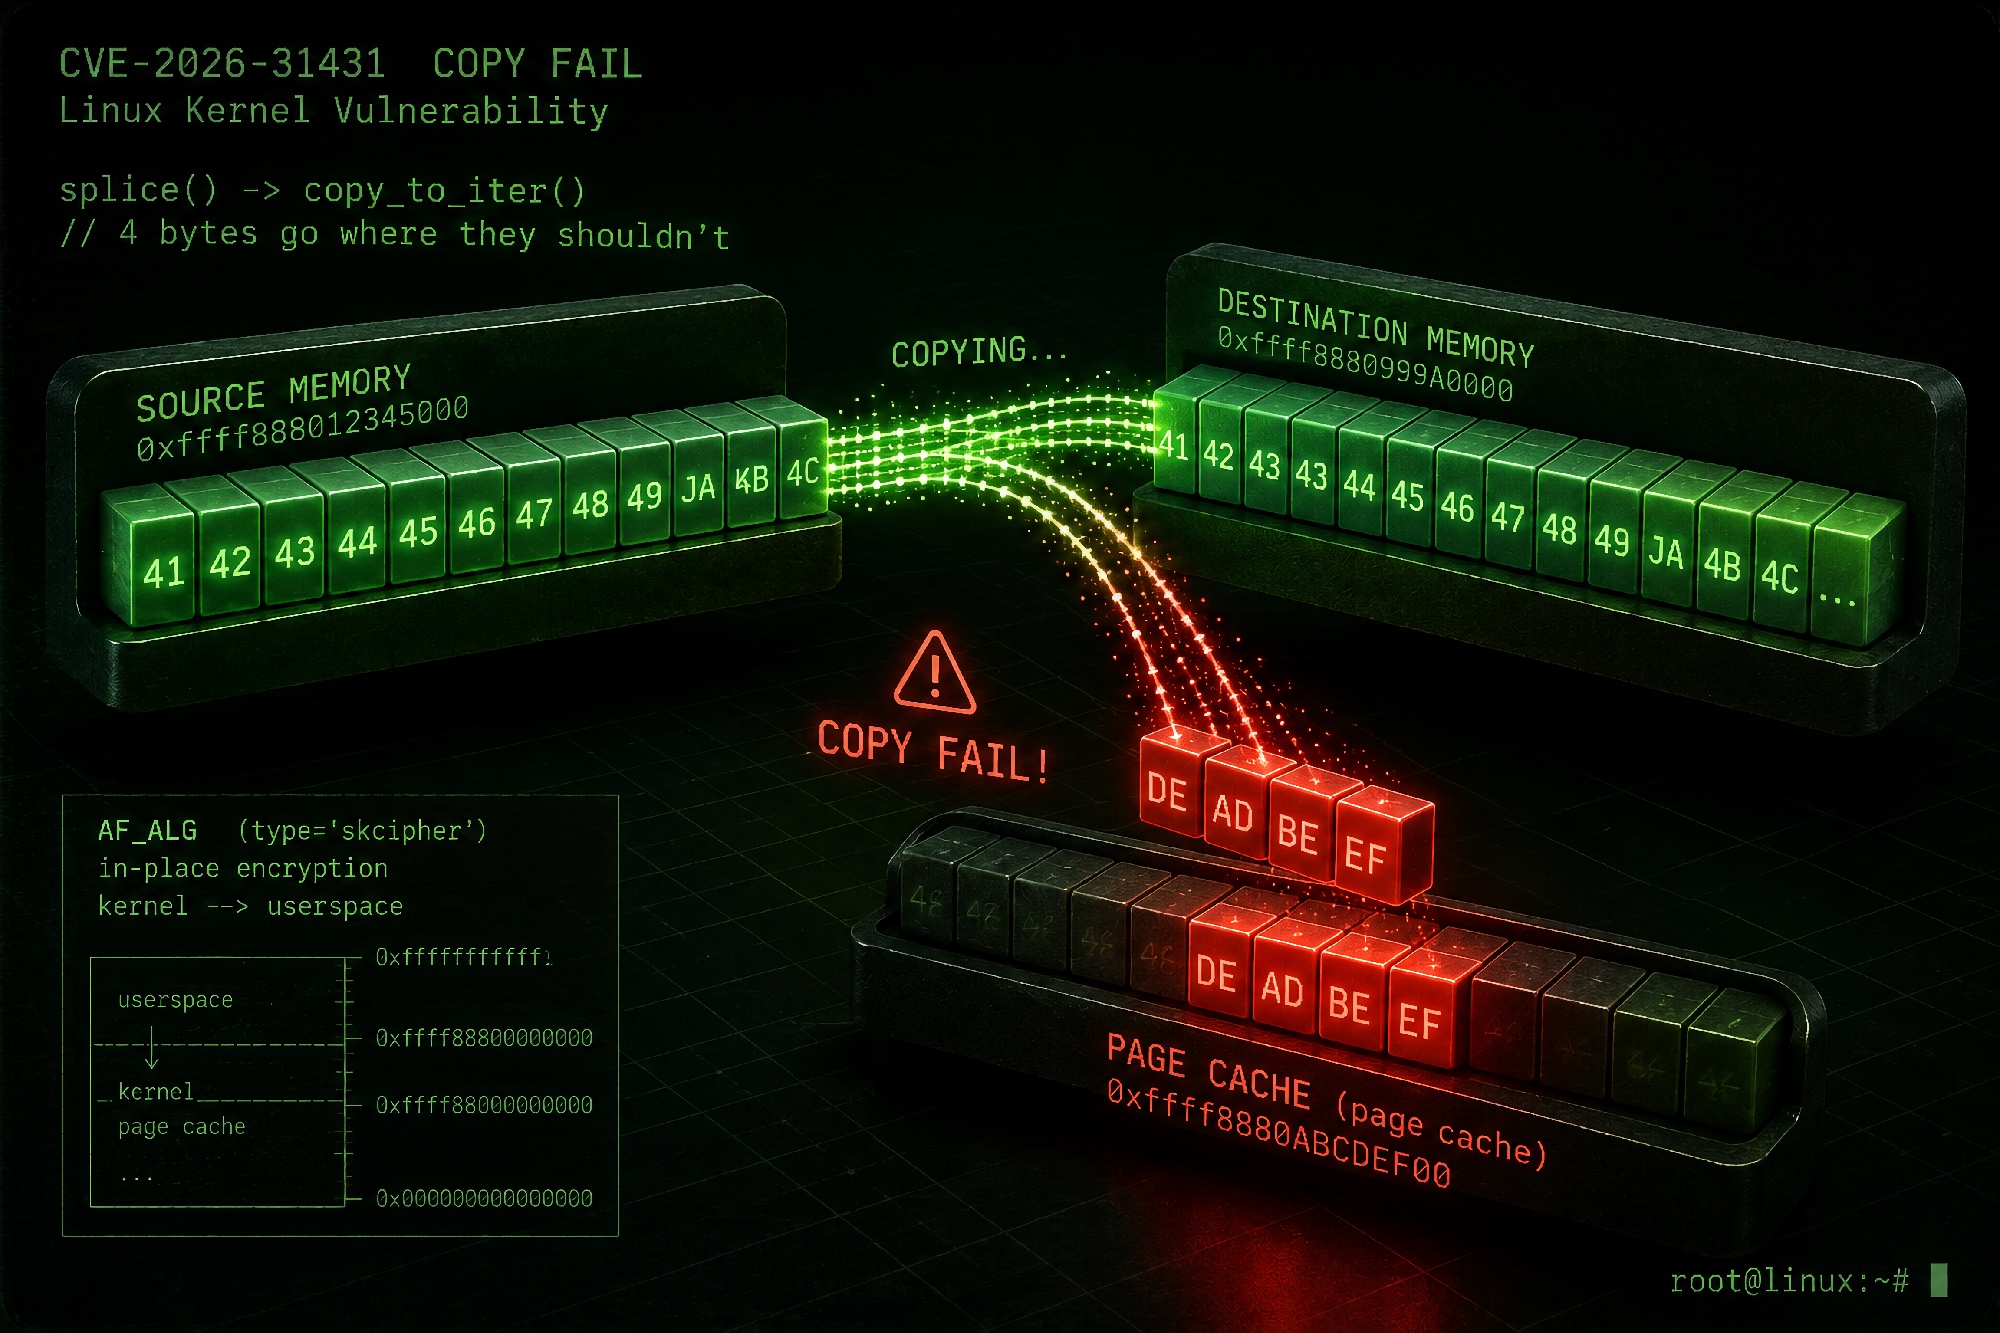
Для подписчиковВесной 2026 года уязвимость Copy Fail привлекла много внимания. Скрипт на Python размером чуть больше 700 байт повышал права пользователя до прав суперпользователя буквально в один клик. В этой статье мы разберем технические подробности бага, напишем демокод целевой программы и пейлоад для нее. Соберем все вместе и проэксплуатируем механизм уязвимости.
Исследователи из GRIT (GuidePoint Research and Intelligence Team) обнаружили необычную вымогательскую кампанию. Некто под именем Ransom Busters связывается с организациями, которые уже пострадали от вымогательских атак, и предлагает удалить украденные данные с серверов злоумышленников за 20 000–60 000 долларов США. Аналитики считают, что за этой активностью может стоять участник одной из группировок, который

Как известно, в ИТ и ИБ невозможно однажды научиться всему. Технологии и инструменты постоянно меняются, появляются новые классы атак и уязвимостей, вчерашние решения устаревают, а привычные подходы приходится пересматривать. Подписка на «Хакер» — это отличный способ регулярно пополнять знания и не выпадать из контекста. В сентябре годовая подписка подорожает до 5500 рублей, так

Компания Apple предупредила пользователей в 110 странах о возможных атаках с применением коммерческого шпионского ПО. Правозащитники и ИБ-специалисты сходятся во мнении, что эта волна уведомлений была необычно масштабной.

ИБ-исследователи обнаружили масштабную кампанию CameraSwarm, в рамках которой хакеры взломали уже 14 530 IP-камер Dahua. По словам специалистов, атаки длились как минимум 35 дней (с 17 июня по 22 июля 2026 года), и большинство подтвержденных жертв находятся на территории России и Украины.

Исследователи компании Varonis обнаружили три уязвимости в Microsoft Copilot Personal, которые получили общее название CoSnitch. С помощью этих багов атакующий мог вынудить ИИ-ассистента выполнить вредоносный промпт, похитить данные из подключенных сервисов или отравить постоянную память Copilot. Исследователи отмечают, что ключ к этой атаке им подсказал сам Copilot.
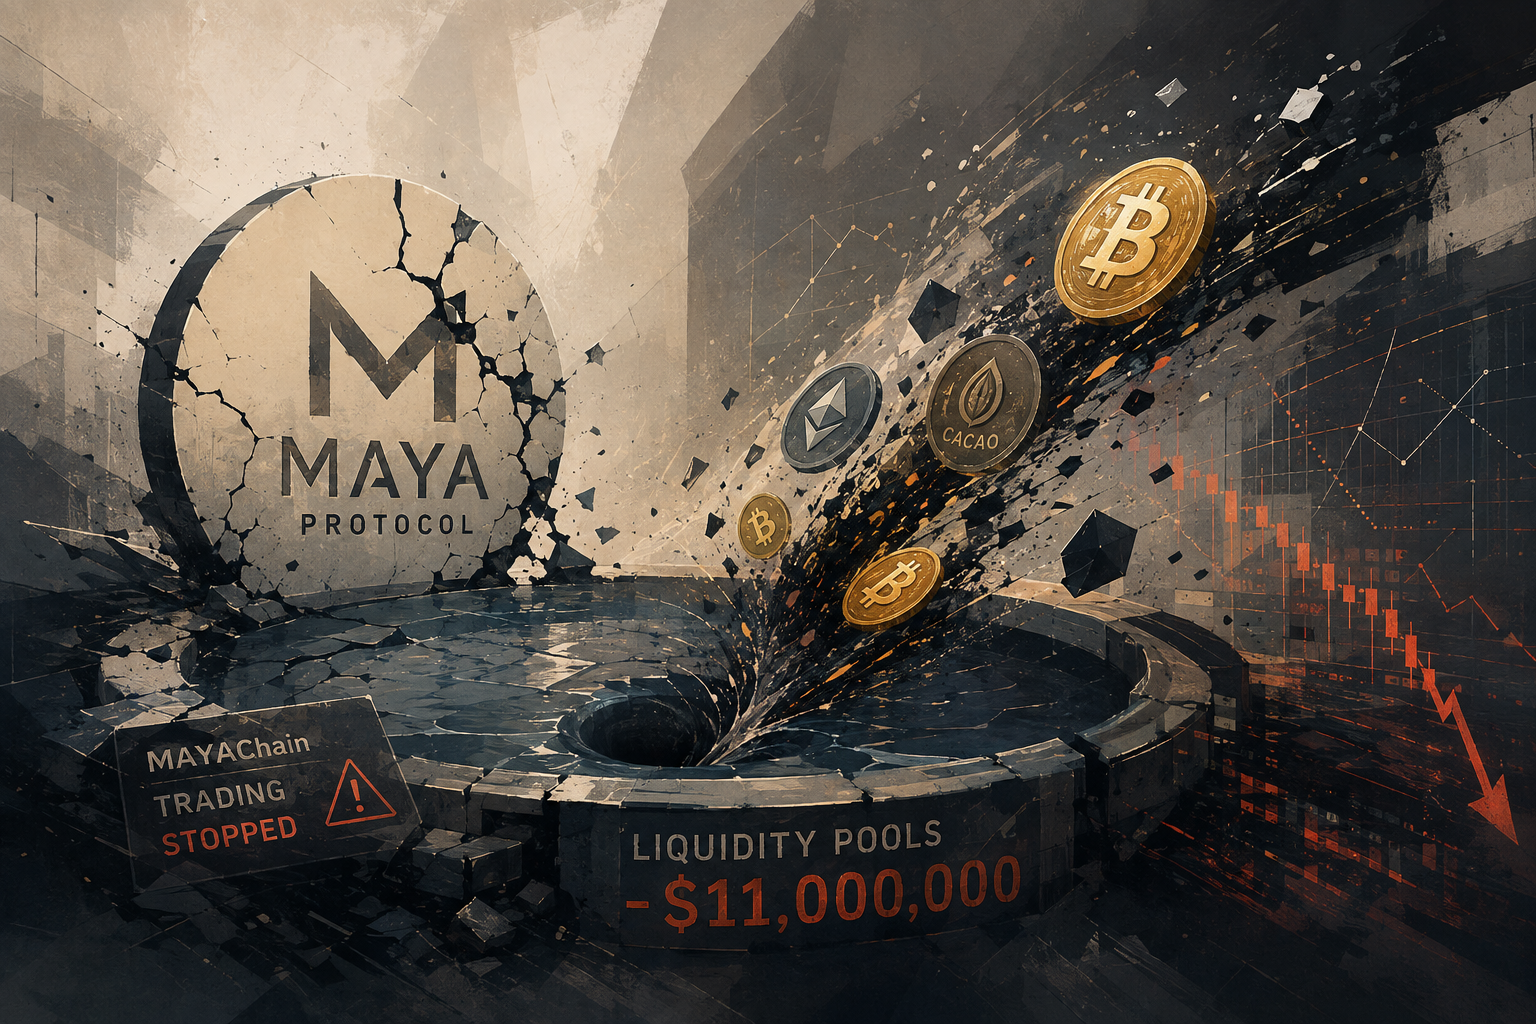
Разработчики протокола кроссчейн-ликвидности Maya Protocol остановили сеть MAYAChain после того, как злоумышленник воспользовался цепочкой багов и вывел из системы BTC и другие активы на сумму около $1,7 млн. Инцидент вызвал куда более масштабные последствия: совокупная стоимость пулов ликвидности протокола сократилась примерно на $11 млн, а токен CACAO обвалился почти на 89%.

Специалисты компании Fortinet обнаружили новый Linux-ботнет Evooo1Bot, построенный на базе исходного кода Mirai. Малварь атакует доступные через интернет роутеры, файрволы, IP-камеры и другие пограничные устройства, превращая их в SOCKS5-прокси. Кроме того, вредонос способен похищать учетные данные, брутфорсить SSH и осуществлять DDoS-атаки.
На седьмой международной конференции по практической кибербезопасности OFFZONE 2026 выступят более 130 ИБ-специалистов. Исследователи, разработчики и другие эксперты представят доклады в семи тематических зонах. В центре программы — технические доклады, реальные кейсы и исследования. Мероприятие пройдет 20 и 21 августа в московском пространстве GOELRO.

Для подписчиковСегодня мы доведем до законченного устройства приемник на RDA5807 с поддержкой RDS: добавим аудиоусилитель, аккумуляторное питание и новый дисплей, изготовим печатную плату и корпус, а затем немного доработаем прошивку. Заодно разберемся с энергопотреблением, автоматической настройкой станции и выводом на экран.