
Лето подходит к концу, и совсем скоро придет время перевернуть календарь. Настала пора встретить сентябрь подготовленным: в магазине «Хакера» тебя ждут четыре модели бейсболок, которые пригодятся на случай капризов погоды, а фирменная вышивка поможет без лишних слов обозначить, что ты в теме.
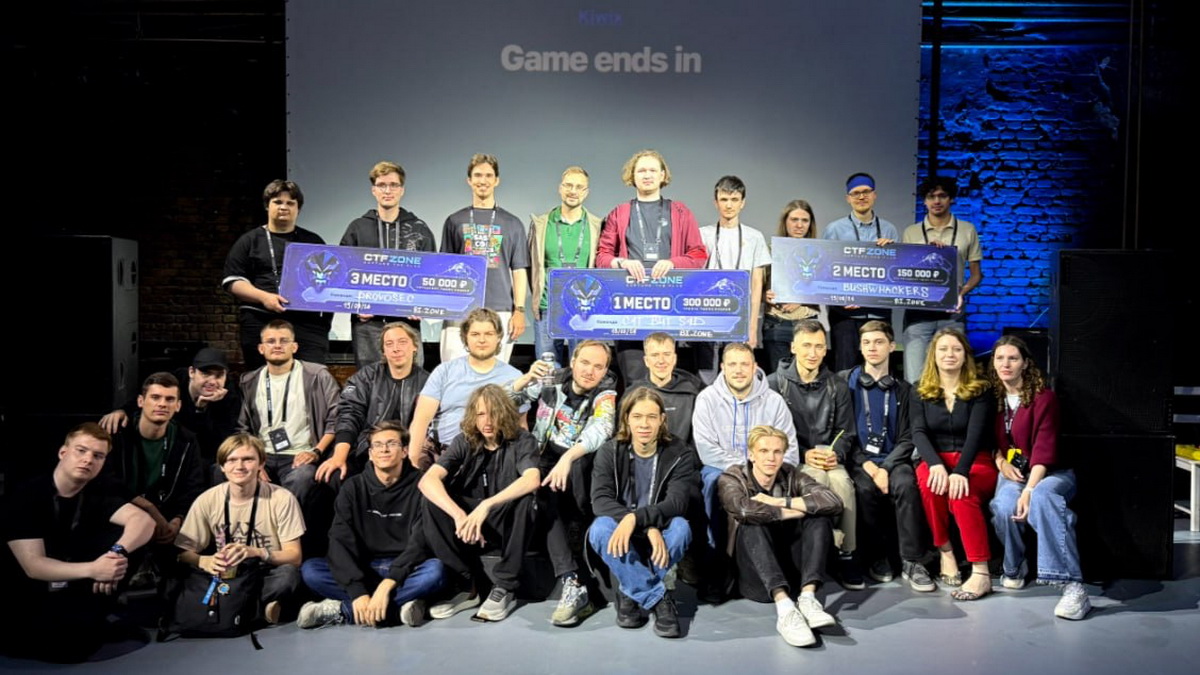
19 августа в офлайн-формате прошел финал соревнований по этичному хакингу CTFZone 2026, организованных компанией BI.ZONE. В этом году соревнования состоялись в обновленном формате: участники восемь часов решали задачи полностью без доступа к интернету и LLM, полагаясь только на собственные знания и навыки. В финал вышли десять сильнейших команд.

Специалисты компании Socket обнаружили 40 вредоносных расширений для Firefox, которые выдавали себя за OKX, Rabby Wallet, TronLink и другие Web3-продукты. Аддоны похищали у пользователей seed-фразы, приватные ключи, учетные данные и другую информацию, позволяющую получить доступ к криптовалютным кошелькам.

В 2027 году Motorola планирует выпустить первые смартфоны с официальной поддержкой GrapheneOS. Разработчики защищенной ОС сообщили, что речь идет о премиальных флагманских устройствах, которые, вероятно, будут стоить дороже Google Pixel.
Специалисты компании watchTowr сообщили, что хакеры начали использовать в реальных атаках критическую уязвимость CVE-2026-19478 в GitLab, причем это произошло всего через несколько дней после раскрытия информации о баге.
Разработчики Microsoft предложили пользователям временное решение для проблем с играми, которые возникают после выхода августовских обновлений для Windows 11. По данным компании, сбои связаны с драйверами и компонентами устройств с RGB-подсветкой, в частности с inpoutx64.sys.
Исследователи из компании Adversa AI обнаружили способ обхода защитных механизмов Grok с помощью зашифрованных вредоносных инструкций. Атака, получившая название Cryptographic Context Injection, вынуждает ИИ передать на сервер злоумышленника данные из текущего чата, имя пользователя, его примерное местоположение и информацию о подписке.

Разработчики Microsoft исправили пять критических уязвимостей в облачных сервисах Entra ID, Azure Arc, Exchange Online и Azure Managed Instance for Apache Cassandra. Самая серьезная проблема получила идентификатор CVE-2026-69836 и максимальную оценку — 10,0 балла из 10 возможных по шкале CVSS.
Хакеры проникли в сеть небольшой польской ТЭЦ через приватный сегмент мобильной сети и остановили работу паровой турбины и системы очистки технической воды. Специалисты CERT Polska считают, что это первый известный случай реальной кибератаки, в которой приватный APN использовали для бокового перемещения между промышленными объектами.
Для подписчиковСегодня разберемся, как языковые модели прячут информацию в обычном тексте — без простых трюков вроде невидимых символов. Рассмотрим водяные знаки Claude и на практике проверим инструмент, превращающий секретное сообщение в безобидную переписку.

В популярном плагине Forminator Forms для WordPress обнаружили критическую уязвимость, которая позволяет неаутентифицированному атакующему загрузить на сайт произвольный PHP-файл и добиться удаленного выполнения кода. Плагин установлен более чем на 600 000 сайтах, и около половины из них все еще могут используют уязвимую версию.
На своем сайте в даркнете хакеры из группы ShinyHunters заявили, что взломали ИБ-компанию ReliaQuest, опубликовав скриншоты дашборда Okta, к которому им удалось получить доступ. Представители ReliaQuest подтвердили атаку, однако уверяют, что злоумышленники смогли лишь ненадолго получить доступ к данным одной учетной записи и не добрались ни до внутренних систем, ни до информации клиентов.

Из-за проблемы с Bluetooth-наушниками разработчик Мэтт Каллаган (Matt Callaghan) случайно обнаружил, что сайт Aliexpress использует Web Audio API для скрытого фингерпринтинга браузеров пользователей. Страница генерирует неслышимый аудиосигнал и анализирует, как именно его обрабатывает система посетителя.

В Comcast представили платформу Xfinity Shield, которая превращает Wi-Fi-роутеры Xfinity в датчики движения: система замечает перемещения людей по изменениям сигнала и отправляет уведомления в приложение. При этом в документации сервиса сказано, что связанные с функцией Wi-Fi Motion данные в некоторых случаях могут передаваться третьим лицам без дополнительного уведомления пользователя.

Специалисты Positive Technologies обнаружили новую малварь DragonDoll, которая атакует пользователей Android как минимум в 26 странах, включая Россию. Вредонос маскируется под обновление Google Chrome, а после установки получает почти полный контроль над зараженным смартфоном, похищает переписки, пароли и PIN-коды.
Для подписчиковСегодня я расскажу, как понять Bash, научиться читать чужие команды и писать свои. Пройдем путь от самых основ до запуска полноценного сканера хостов и портов. Если ты еще не знаешь, в чем разница между && и ||, эта статья для тебя.
ИБ-специалисты из компании Infoblox предупреждают о масштабной схеме использования доменов с истекшим сроком регистрации. Злоумышленники массово скупают такие адреса вместе с их репутацией, старым трафиком и бэклинками, а затем используют для реализации мошеннических схем, распространения малвари и перенаправления пользователей. Одна из хак-групп, Sable Squirrel, потратила на домены поÑ
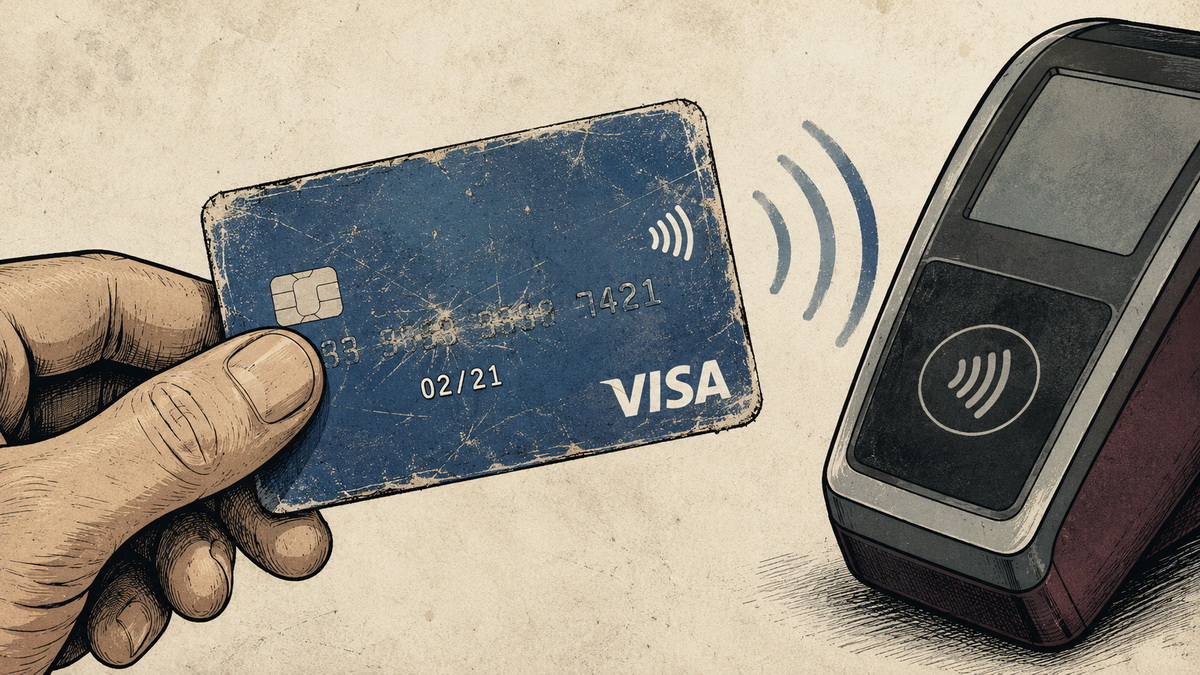
На конференции USENIX Security 2026 исследователи из Массачусетского университета в Амхерсте (University of Massachusetts Amherst) продемонстрировали атаку Zombie Card, которая позволяет расплачиваться просроченными бесконтактными картами Visa. Для атаки достаточно подменить дату окончания срока действия, которую POS-терминал получает через NFC.
Эксперты «Лаборатории Касперского» обнаружили вредоносную кампанию, нацеленную на автомобильные головные устройства (Head Unit) под управлением Android. Малварь распространялась через штатный механизм обновления ПО, и зараженные системы становились частью прокси-ботнета. Исследователи называют это первым задокументированным случаем многоэтапной атаки, нацеленной на автомобильные
Злоумышленники скомпрометировали аккаунт мейнтейнера сразу нескольких популярных Rust-пакетов и опубликовали вредоносные версии arrayref, internment и append-only-vec. Малварь автоматически запускалась во время сборки проекта.