Правоохранительные органы нескольких стран совместно со специалистами CrowdStrike и Shadowserver Foundation нарушили работу P2P-ботнета Sality, который был активен более 23 лет. В рамках этой операции специалисты нарушили работу каналов управления ботнетом, изолировали зараженные машины и изъяли связанные с Sality домены.

Два предпринимателя из Таиланда подали в федеральный суд Южного округа Нью-Йорка иск против Tether. Они утверждают, что в компании без законных оснований заблокировали их токены — лишь по неформальному запросу агента отдела расследований внутренней безопасности (HSI) Иммиграционной и таможенной полиции США.
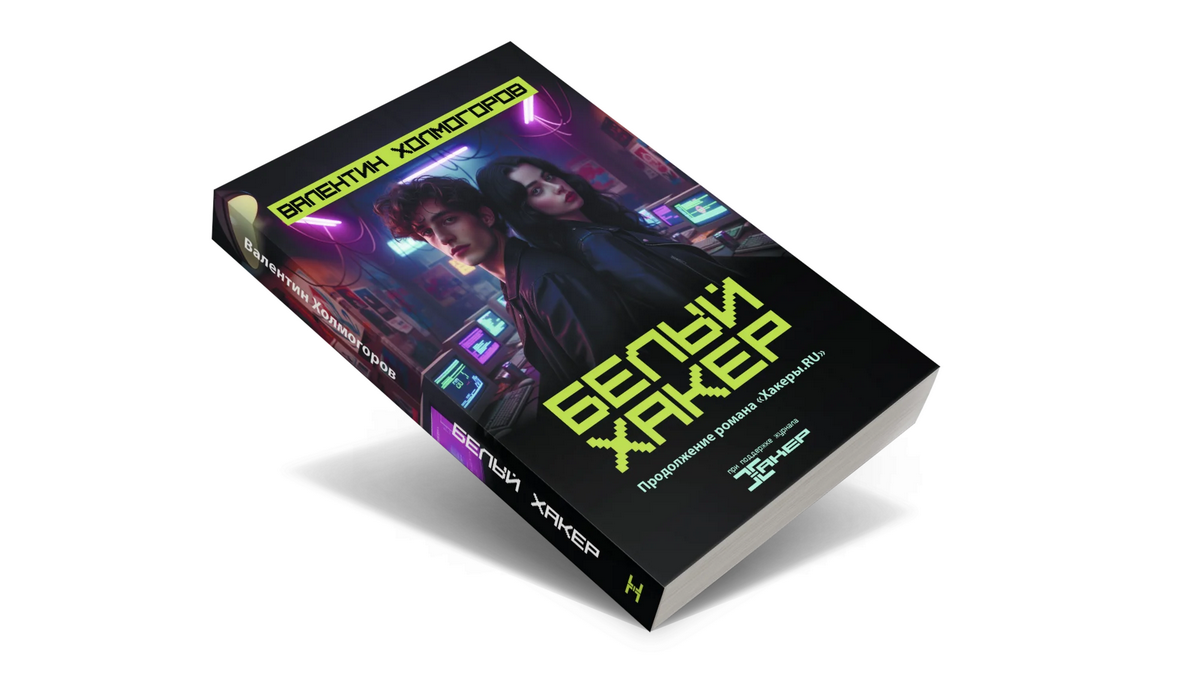
Тираж романа «Хакеры.RU», написанного нашим ведущим редактором Валентином Холмогоровым, уже распродан полностью. Но в магазине «Хакера» еще можно заказать печатную версию продолжения этой истории — книгу «Белый хакер» с черно-белыми иллюстрациями.

Власти Берлина сообщили, что из городской административной сети произошла утечка данных, а также заявили, что хакеры пытаются вымогать у них выкуп. Ответственность за атаку взяла на себя группировка Rhysida, которая утверждает, что похитила у городских властей 5,79 Тбайт информации (около 1,44 млн файлов).

Во французском городе Алес на юге страны вооруженные злоумышленники более двух часов удерживали и запугивали супружескую пару, требуя перевести им криптовалюту. Нападавшие скрылись, как только к дому подъехала полиция.
Специалисты METR рассказали сразу о двух атаках на свою инфраструктуру. Во время первого инцидента злоумышленники похитили API-ключ и три недели использовали его для работы с ИИ-моделями, израсходовав кредиты стоимостью примерно 600 000 долларов США. Вторая атака была связана с масштабным сканированием инфраструктуры и попытками добраться до внутренних данных организации.

Для подписчиковСегодня мы возьмем старое приложение на Visual Basic и попробуем разобраться, как оно шифрует файл лицензии. Найдем декриптор, восстановим алгоритм по дизассемблированному коду и с помощью ИИ опознаем реализацию криптоалгоритма Skipjack. Заодно выясним, как секретный американский шифр времен холодной войны оказался внутри обычной программы и почему от его криптостойкосÑ

Аналитики из компании Socket обнаружили 18 вредоносных расширений для Google Chrome и одно для Microsoft Edge. Все расширения загружали модульный фреймворк, нацеленный на кражу криптовалюты, учетных данных и истории браузера жертв, а также показывали пользователям ClickFix-приманки.

ИБ-исследователь Оливье Лафламм (Olivier Laflamme) детально описал две независимые цепочки уязвимостей, затрагивающие гуманоидных роботов Unitree G1 EDU. Обе позволяют удаленно выполнить код с root-правами в Locomotion PC робота, а одна из атак начинается с использования Bluetooth Low Energy (BLE) и не требует предварительного сопряжения.

Специалисты «Лаборатории Касперского» обнаружили, что бэкдор ValleyRAT использует для распространения весьма необычную схему. Злоумышленники скрывают малварь внутри модифицированной версии китайского рекламного приложения QN Wallpaper и запускают вредоносный код от имени подписанного процесса.

В Великобритании 68-летнего Милана Ибрагима (Milan Ibrahim) приговорили к шести с половиной годам тюрьмы за управление нелегальным IPTV-сервисом. По данным следствия, за три года пиратская платформа принесла ему 980 812 фунтов стерлингов (около 1,3 млн долларов США).

В Microsoft предупредили, что после установки свежих обновлений для Microsoft Defender пользователи Windows могут получать предупреждения о том, что антивирус якобы отключен. В компании подчеркивают, что это ошибка, и Defender продолжает работать в обычном режиме. При этом ложные уведомления пользователям посоветовали игнорировать.

Для подписчиковВ этой статье я покажу, как работает опасная уязвимость в механизме десериализации Jenkins, которая ведет к компрометации данных, а иногда и к полному захвату сервера. Посмотрим, как взламывают серверы CI/CD и что происходит в коде во время атаки.
Специалисты компании Sygnia рассказали о новой активности китайской хак-группы Fire Ant. Ранее эта группировка атаковала гипервизоры VMware, но теперь переключилась на другие компоненты инфраструктуры: роутеры Cisco IOS XR, серверы аутентификации TACACS и управляющие Linux-хосты.

ИБ-исследователь, известный под псевдонимом Nightmare Eclipse (он же Chaotic Eclipse), опубликовал PoC-эксплоит HardBreacher для уязвимости повышения привилегий в Kaspersky Endpoint Security. Представители «Лаборатории Касперского» сообщили, что проблема уже устранена, и исправление распространяется через автоматические обновления.

По информации РБК, представители Минцифры попросили хостинг-провайдеров, CDN-операторов и сервисы веб-защиты выделить IP-адреса ресурсов из «белых списков» в отдельные подсети. Таким образом в ведомстве рассчитывают исключить ситуации, когда при ограничениях мобильного интернета наряду с ресурсами из «белых списков» работают VPN и другие несогласованные сервисы.

Специалисты компании VulnCheck обнаружили в прошивках роутеров китайского производителя Shenzhen Zhibotong Electronics (ZBT) два ранее неизвестных импланта. Оба позволяют удаленному злоумышленнику подключиться к устройству без аутентификации и выполнить команды с правами root.

Представители компании Anthropic предупреждают пользователей о новой схеме злоупотребления аккаунтами Claude. Инфостилеры воруют активные сессии из браузеров жертв, после чего злоумышленники получают доступ к чужим аккаунтам и расходуют доступные пользователям лимиты. В настоящее время в Anthropic рассылают пострадавшим адресные уведомления.

В этом месяце: ИБ-специалисты заманили северокорейских хакеров в фейковый криптостартап; исследователи показали, как расплачиваться просроченными банковскими картами; хакеры взломали более 14 тысяч камер Dahua в рамках кампании CameraSwarm; ИИ-агенты OpenAI и Anthropic вышли за пределы тестовых сред и атаковали реальные системы и людей; владельцы кошельков Coldcard потеряли более 100 миллионов долл

В Android 17 появилась системная поддержка Encrypted Client Hello (ECH), которая мешает провайдерам и другим наблюдателям определять, к каким сайтам и сервисам обращается пользователь. Теперь специалисты Google из подразделения Jigsaw подробно описали работу технологии, а также ее интеграцию с приложениями и сетевыми библиотеками.