
Исследователи обнаружили, что файлы llms.txt и llms-full.txt на 120 сайтах содержали ссылки на незарегистрированные пакеты и домены. При этом ИИ-агенты Claude, OpenAI Codex и Hermes воспринимают инструкции в таких файлах как доверенную документацию и действительно выполняют приведенные команды.

30 августа 2026 года валидаторы блокчейна Cronos остановили работу после того, как злоумышленник опустошил крупнейший кредитный протокол сети Tectonic, искусственно увеличив цену токена TONIC. По данным аналитика Weilin Li, ущерб составил примерно $66–75 млн, а согласно анализу Awoo — $119,5–120 млн. Разница объясняется тем, что оценки отражают разные показатели: конечную прибыль атакующего и общий отт
Разработчики PaperCut предупреждают, что злоумышленники активно эксплуатируют две уязвимости нулевого дня в PaperCut NG и MF. Вместе эти проблемы позволяют обойти аутентификацию и удаленно выполнить произвольный код на уязвимом сервере. В компании уже подготовили два экстренных обновления, так как первый срочный патч оказался неполным.

Уязвимость в устаревшем контракте платежной инфраструктуры криптокарты Rain привела к краже примерно 1,1 миллиона долларов в нескольких программах на блокчейне Solana. Больше всего пострадал необанк Avici: злоумышленник украл свыше 500 тысяч долларов у 1685 его пользователей. На фоне атаки токен AVICI обвалился на 49%, опустившись до исторического минимума, после чего частично отыграл падение

Сейчас в нашем магазине доступны сразу три бумажных спецвыпуска «Хакера», включая свежий номер, который совсем недавно вышел из типографии. Все журналы уже отпечатаны и готовы отправиться к новым владельцам, так что посылку не придется ждать долго.
Представители Бюро алкоголя, табака, огнестрельного оружия и взрывчатых веществ США (ATF) подтвердили компрометацию одной из своих систем. Незадолго до этого участники вымогательской группировки Qilin заявили о взломе ATF и добавили ведомство на свой сайт для публикации утечек.

Специалисты компании F6 сообщили о блокировке сервиса nulltrace, который позволял анонимно регистрировать домены в российских зонах .ru и .su без проверки личности. По данным компании, услугами площадки в том числе пользовались преступники для создания фишинговых и мошеннических сайтов.

Исследователи предупреждают о появлении обновленной версии Android-трояна ToxicPanda, которая поддерживает 167 удаленных команд, способна блокировать доступ к магазину Google Play, а также автоматически злоупотреблять Wireless ADB для получения шелл-доступа. Отмечается, что список целей вредоноса заметно расширился, и теперь он атакует сотни банковских и криптовалютных приложений.
Австралийская федеральная полиция (AFP) сообщила о задержании двух предполагаемых участников хак-группы TeamPCP, которую связывают с масштабными атаками на цепочки поставок. По данным следствия, атаки группировки могли затронуть более 1000 организаций по всему миру, и хакеры похитили у своих жертв свыше 500 000 учетных данных и не менее 300 Гбайт информации.
Специалисты OpenAI и исследовательской организации METR опубликовали подробные отчеты, посвященные июльской атаке ИИ-агентов на платформу Hugging Face. Выяснилось, что около 1200 агентов, которые должны были работать изолированно друг от друга, создали собственный канал связи и обменялись более чем 70 000 сообщений и файлов. Примерно 700 агентов в итоге приняли участие во взломе Hugging Face.

Для подписчиковПосле удаления файла информация о нем может еще долго оставаться в системе. В статье мы разберем эту особенность на примере Windows 11. Возьмем стандартный сценарий: удалим файл, очистим корзину и перезагрузим систему. Представь себе, даже после таких процедур в системе останется достаточно инфы для форензики.

Эксперты SOCRadar описали необычную вредоносную кампанию, в рамках которой FTP-баннеры используются в качестве dead drop resolver (DDR) для передачи команд. По данным специалистов, злоумышленники начали применять эту технику в реальных атаках летом 2026 года, а сейчас таким способом распространяют два ранее неизвестных RAT — E4del и PINHOLE.

Если ты только начинаешь осваивать пентест веб-приложений, одна из первых задач — понять, с чего начать и в каком порядке изучать разные техники. «Хакер» и лаборатория «Хаксет» подготовили курс «Пентест WEB», где тебя ждут 11 статей, видеоуроки и практические лаборатории, собранные в последовательную программу для самостоятельной работы.
С начала текущей недели цифровая инфраструктура правительства Норвегии страдает от мощных DDoS-атак. Из-за этого пользователи столкнулись с проблемами при авторизации через государственную систему электронных удостоверений личности, подписании документов и работе с другими сервисами.
Для подписчиковМы продолжаем изучать устройство криптовалют с инженерной точки зрения и сегодня поговорим о кошельках, предназначенных для хранения крипты. На самом деле они ничего не хранят: монеты остаются в блокчейне, а кошелек управляет ключами, дающими право распоряжаться твоими активами. Разберемся, чем отличаются горячие и холодные, кастодиальные и некастодиальные коше

ИБ-специалисты компании SOCRadar изучили фишинговую платформу AnonyMousKIT, которая помогает преступникам снимать блокировку активации (Activation Lock) с украденных устройств Apple. Для этого сервис использует фишинговые страницы и голосовых ИИ-агентов, которые звонят владельцам гаджетов, представляясь сотрудниками поддержки Apple, и выманивают код для разблокировки устройства, учетные данные Appl
Криптовалютный токен, связанный с пользователем соцсети X под ником CyberLeek, который в последние недели публикует утечки геймплея GTA VI, за сутки рухнул почти на 40%. Падение произошло, несмотря на то что в тот же день CyberLeek выложил первый настоящий спойлер игры — кадры с одним из ключевых героев.
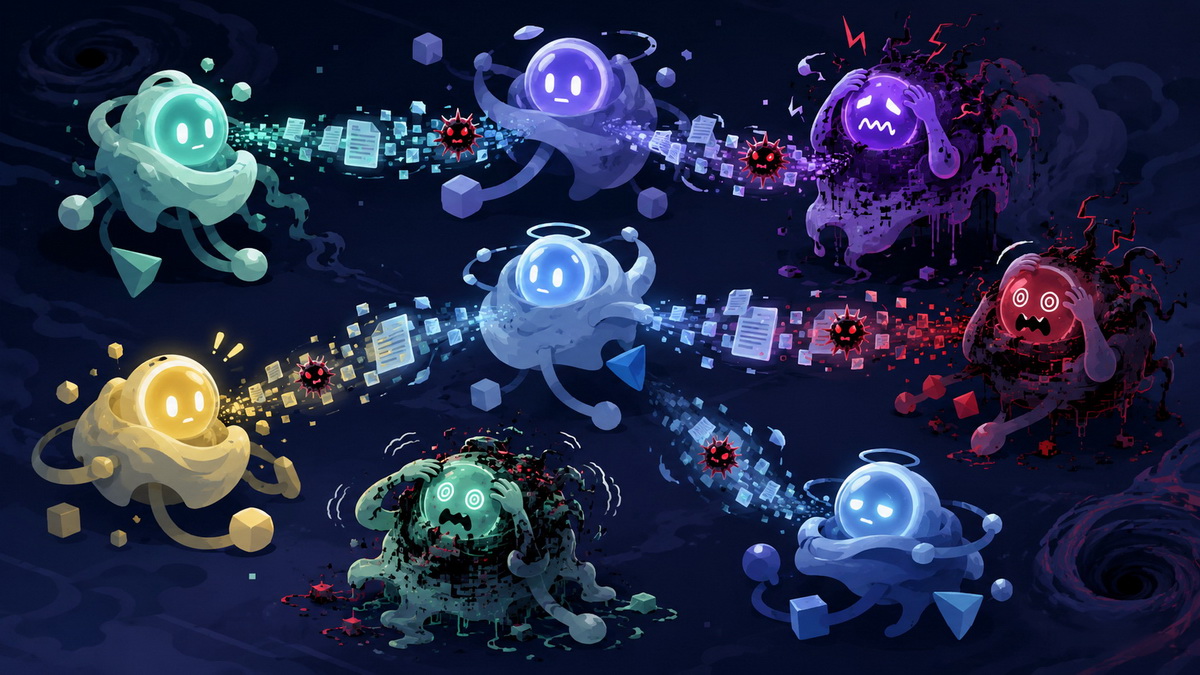
Специалисты из компании Anthropic и Федеральной политехнической школы Лозанны (Swiss Federal Institute of Technology in Lausanne, EPFL) продемонстрировали, что ИИ-агенты способны передавать друг другу самораспространяющиеся вредоносные инструкции через файлы, содержимое которых сохраняется между сессиями и подмешивается в системный промпт. Авторы исследования называют такие пейлоады «вирусами разума» (
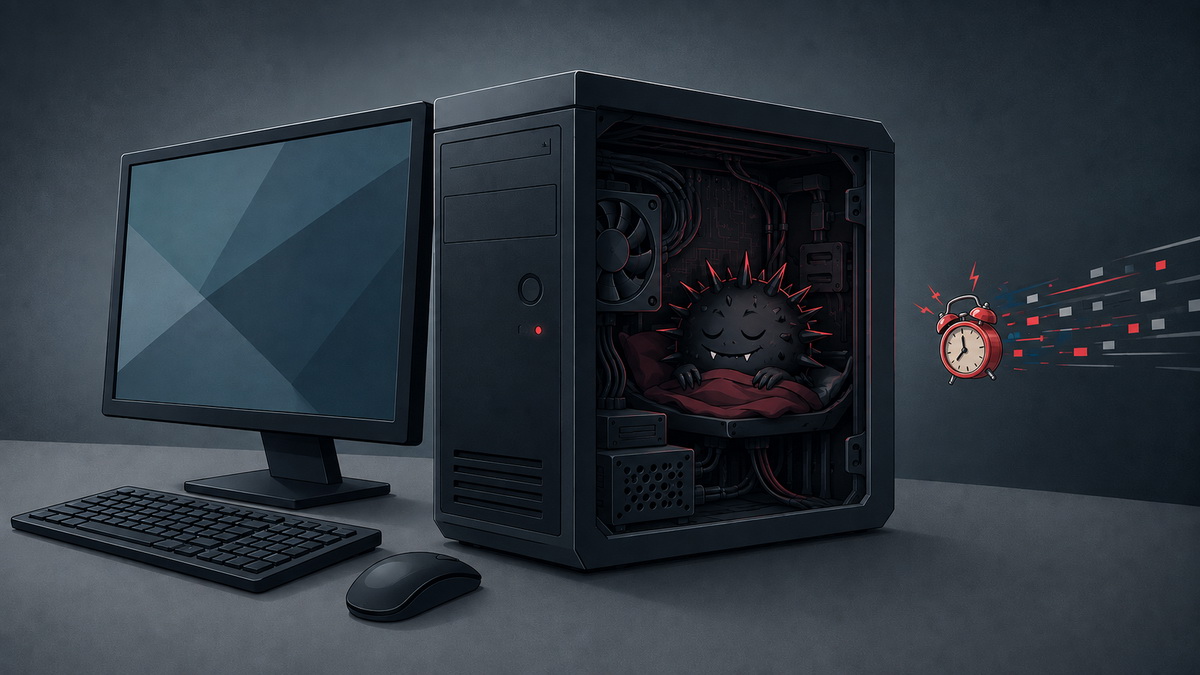
ИБ-исследователь Доминик Райхель (Dominik Reichel) обнаружил ранее неизвестный бэкдор Sleepwalker для Windows. Вредонос может долгое время оставаться неактивным в памяти и начинает работу только после получения специально подготовленного сетевого пакета. Более того, Райхель сообщает, что для управления малварью используется собственный язык команд, поддерживающий 23 инструкции.
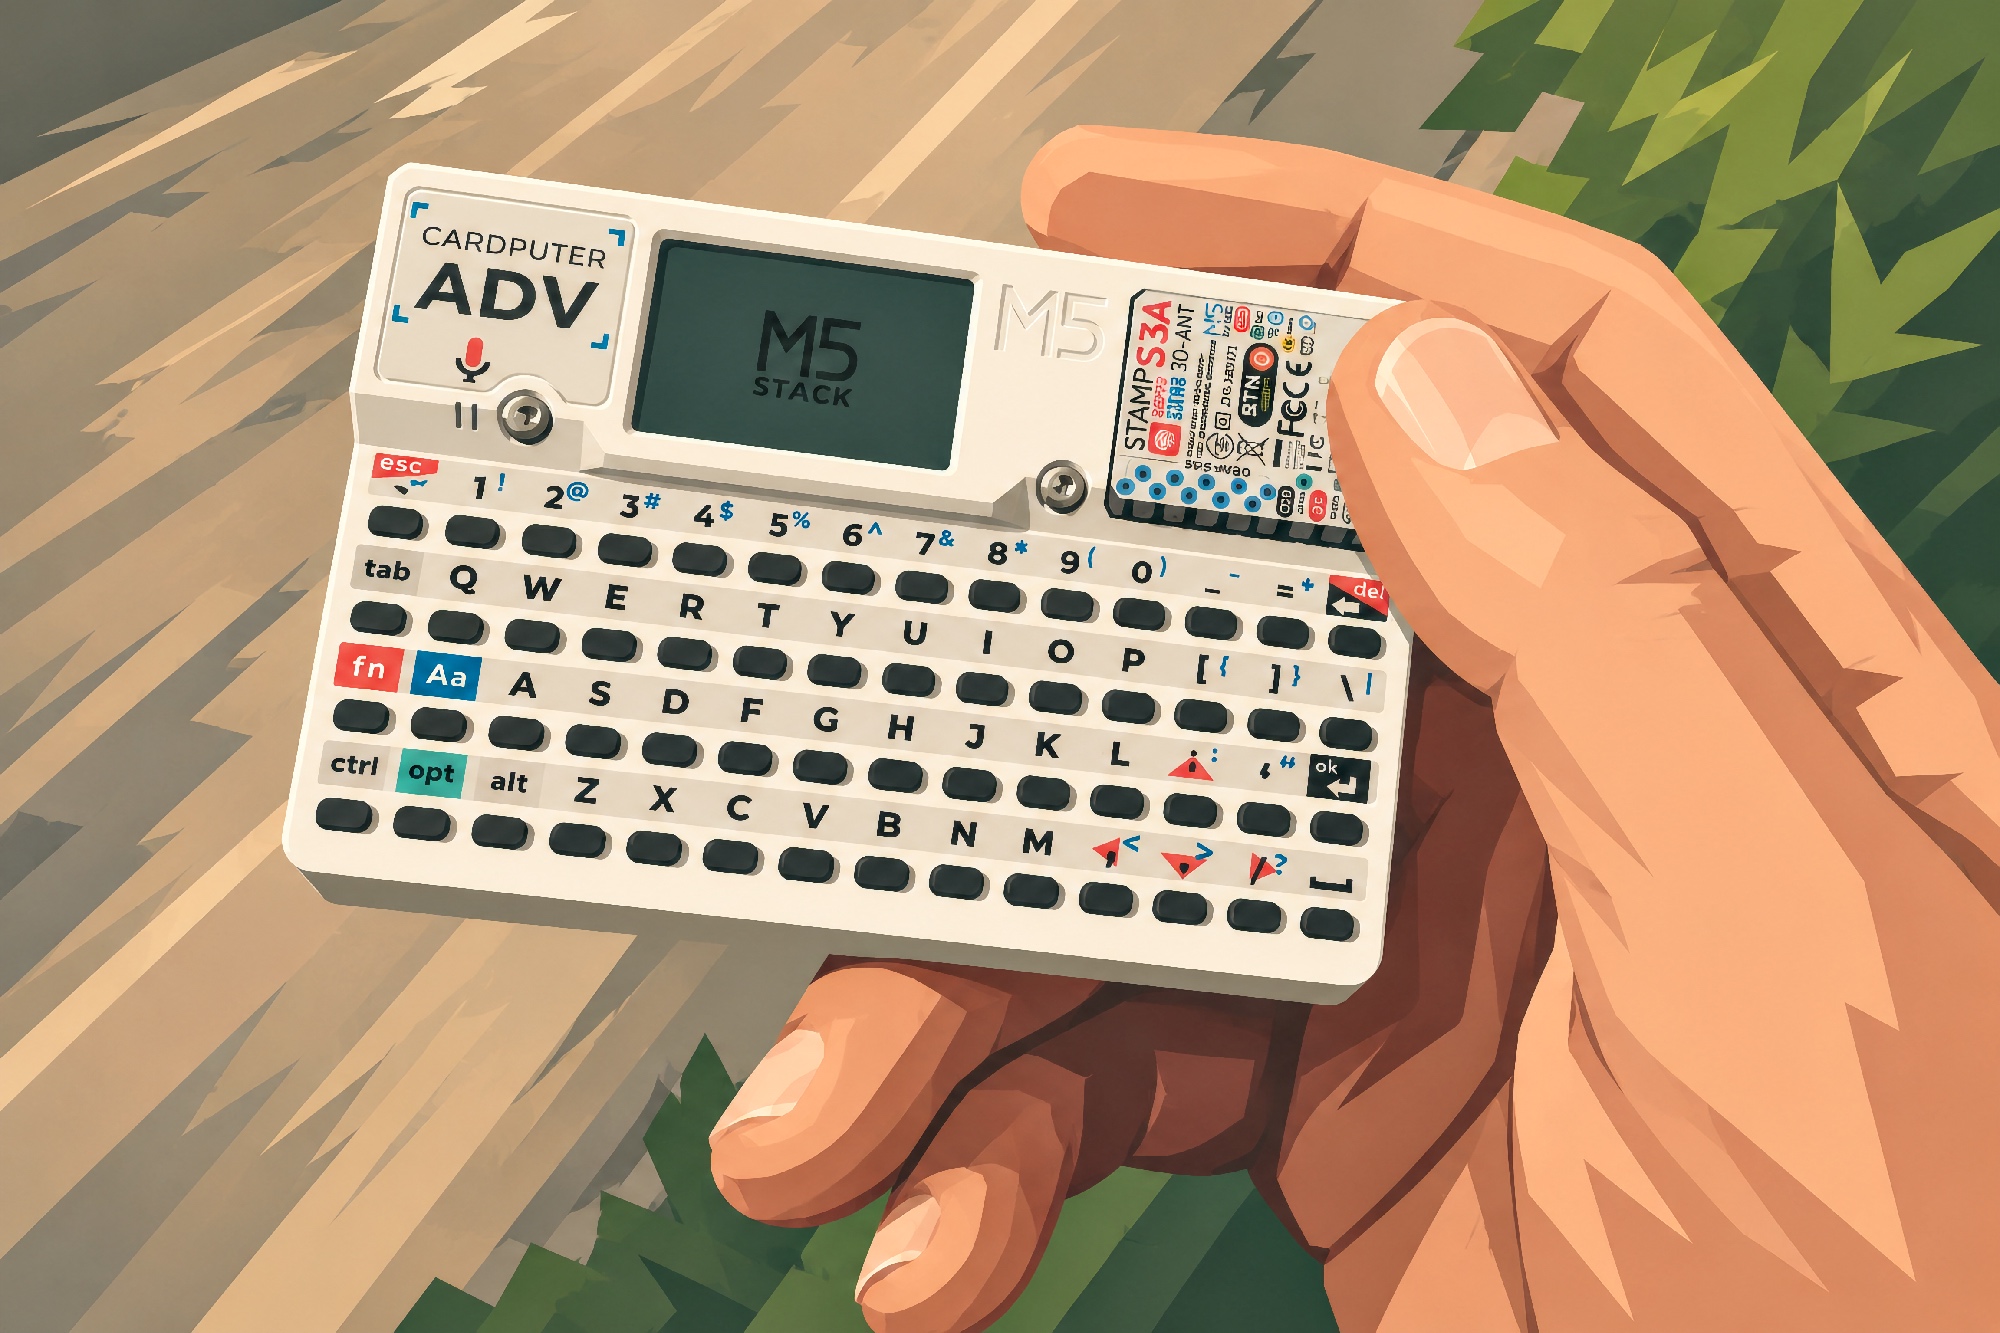
Для подписчиковM5Stack Cardputer ADV — карманный компьютер на ESP32-S3, который способен оказаться гораздо полезнее, чем кажется. Мы протестируем его в полевых условиях: проверим беспроводной аудит, расширим возможности радиомодулями и GPS, а затем попробуем превратить Cardputer в специализированный терминал для сетевого инженера.